Glosario de gobernanza, riesgo y cumplimiento de la IA
2 de octubre de 2026 · Actualizado el 29 de octubre de 2026
Este glosario reúne 60 términos que aparecen una y otra vez en las ofertas de empleo de gobernanza, riesgo y cumplimiento, y en las de gobernanza de la inteligencia artificial (IA). Está escrito para quien busca trabajo en el sector, no para quien redacta normas.
Una descripción de puesto puede hacer que un trabajo conocido parezca ajeno. Quizá usted ya evaluó riesgos, documentó decisiones, revisó las prácticas de un proveedor o se aseguró de que alguien siguiera las reglas. En la gobernanza de la IA, esas mismas responsabilidades llegan con una terminología que cuesta un poco al principio. Las entradas más largas incluyen, además de la explicación, un ejemplo de la vida laboral, los puestos donde aparece el término y la confusión más frecuente.
Cada entrada indica si el término es GRC de siempre o nuevo con la IA, porque la diferencia importa para su carrera. Si usted viene de auditoría, cumplimiento o privacidad, los primeros ya los domina. Los segundos describen el objeto que se gobierna y hay que estudiarlos, porque los riesgos se comportan de otra manera: un modelo se desvía, un conjunto de datos arrastra un sesgo que nadie puso ahí, un sistema produce un disparate con absoluta seguridad. Y hay un tercer problema que nadie documenta: varias de estas palabras se dicen distinto en España y en América Latina.
GRC es la sigla en inglés de governance, risk and compliance: gobernanza, riesgo y cumplimiento. En buena parte de América Latina se habla de cumplimiento regulatorio; en España, de cumplimiento normativo. Las dos formas nombran lo mismo. En los nombres de puestos usamos las formas más comunes en América Latina, como gerente u oficial de cumplimiento; en España suelen decirse responsable, director o técnico.
Cuando un término viene del Reglamento de Inteligencia Artificial de la Unión Europea (UE) o del Reglamento General de Protección de Datos (RGPD), usamos la expresión de la versión oficial en español y, debajo del término, la expresión en inglés que aparece en muchas vacantes.
Estos textos son resúmenes explicativos de GRC Careers, no citas de definiciones oficiales. El significado de un término puede variar según la ley, la norma técnica o el entorno profesional. Los ejemplos de trabajo son ilustrativos, y las responsabilidades de cada puesto dependen del empleador.
Los términos, de la A a la Z
Alfabetización en materia de IA
En inglés: AI literacy. · Nuevo con la IA
Qué significa: Los conocimientos y el criterio que las personas necesitan para usar sistemas de IA con sensatez y reconocer sus riesgos y sus límites. Según el Reglamento de Inteligencia Artificial, en su versión modificada en 2026, los proveedores y los responsables del despliegue deben adoptar medidas para apoyar la alfabetización en materia de IA de las personas que manejan y usan sistemas de IA en su nombre, teniendo en cuenta sus conocimientos, su experiencia, su formación y el contexto de uso.
En el trabajo: Un hospital capacita al personal que usa un asistente de documentación con IA: en qué se equivoca, qué información de los pacientes nunca debe introducirse en él y cómo avisar de un resultado erróneo. Guarda un registro de quién completó la capacitación.
Dónde aparece en los puestos: Gerentes de gobernanza de la IA, equipos de aprendizaje y desarrollo, oficiales de cumplimiento y profesionales de recursos humanos pueden diseñar capacitaciones para distintos puestos y llevar el control de quién las completó.
Confusión frecuente: El Reglamento de Inteligencia Artificial no exige un certificado profesional individual de alfabetización en materia de IA y, desde la modificación de 2026, tampoco exige que las organizaciones garanticen un nivel concreto de alfabetización de cada persona. Las organizaciones pueden documentar la capacitación de forma interna.
Términos relacionados: Reglamento de Inteligencia Artificial de la UE; supervisión humana; responsable del despliegue.
Alineación
En inglés: Alignment. · Nuevo con la IA
El trabajo de hacer que un modelo haga lo que se pretendía y no otra cosa que también encaje con las instrucciones recibidas.
Alucinación
En inglés: Hallucination. · Nuevo con la IA
Cuando un modelo produce algo falso con total seguridad y sin señal de que lo sea. El problema no es el error; es que no avisa.
Siga leyendo: las palabras nuevas de la gobernanza de la IA
Apetito de riesgo
En inglés: Risk appetite. · GRC de siempre
Cuánto riesgo está dispuesta a asumir la organización, dicho de forma que permita decir que no. Si no sirve para rechazar una decisión concreta, no es apetito de riesgo.
Auditoría
En inglés: Audit. · GRC de siempre
La revisión independiente que comprueba si los controles funcionan de verdad. Independiente quiere decir que la hace alguien que no construyó ni opera lo que se revisa.
Auditoría interna
En inglés: Internal audit. · GRC de siempre
La función interna que da aseguramiento al consejo sobre los controles de la organización. Es la tercera línea de defensa y reporta al comité de auditoría, no a la dirección que audita.
Control
En inglés: Control. · GRC de siempre
Una medida concreta que reduce un riesgo. Un control existe de verdad solo si alguien lo ejecuta con una periodicidad y alguien distinto puede comprobar que se ejecutó.
Siga leyendo: defensa en profundidad: varios controles por capas
Cumplimiento normativo
En inglés: Compliance. En América Latina: cumplimiento regulatorio. · GRC de siempre
Demostrar ante un tercero que la organización cumple una norma, una ley o un contrato. La palabra cambia de país: en España es cumplimiento normativo, en América Latina cumplimiento regulatorio.
Siga leyendo: cumplimiento normativo y cumplimiento regulatorio en el vocabulario de la gobernanza de la IA
Datos de entrenamiento
En inglés: Training data. · Nuevo con la IA
Los datos con los que se entrenó el modelo. De dónde salieron, con qué base legal y qué sesgos arrastran son ya preguntas de auditoría, no de ingeniería.
Datos personales
En inglés: Personal data. · GRC de siempre
Cualquier información que identifique o permita identificar a una persona, directa o indirectamente. El indirectamente es donde casi siempre se falla.
Siga leyendo: datos personales e inteligencia artificial en Colombia
Delegado de protección de datos (DPD)
En inglés: Data Protection Officer. En América Latina: oficial de protección de datos. · GRC de siempre
La persona que supervisa el cumplimiento en materia de datos personales y actúa como punto de contacto con la autoridad. En España es el delegado de protección de datos, el término oficial del RGPD.
Siga leyendo: cuándo es obligatorio el delegado de protección de datos en Ecuador · puestos fraccionales de privacidad y GRC (en inglés) · puestos de GRC a tiempo parcial (en inglés)
Diligencia debida
En inglés: Due diligence. · GRC de siempre
La revisión previa de un tercero antes de confiarle datos, procesos o decisiones. Se hace antes de firmar, no después del incidente.
Documentación
En inglés: Documentation. · GRC de siempre
El registro escrito de qué se decidió, quién lo decidió y con qué base. Ante un regulador, lo que no está documentado no ocurrió.
Evaluación de impacto
En inglés: Impact assessment. · GRC de siempre
El análisis previo de qué daño podría causar un tratamiento o un sistema, y qué se hará para evitarlo. Se hace antes de desplegar, que es lo que la distingue de una revisión posterior.
Evaluación de impacto de la IA
En inglés: AI impact assessment. · Nuevo con la IA
Qué significa: Un examen estructurado de cómo un sistema de IA podría afectar a personas, grupos, organizaciones o al medio ambiente en el contexto en que se va a usar.
En el trabajo: Antes de adoptar una herramienta de IA para organizar turnos, un equipo examina si sus recomendaciones podrían perjudicar a empleados con discapacidad o con responsabilidades de cuidado.
Dónde aparece en los puestos: Especialistas en IA responsable, analistas de gobernanza, profesionales de privacidad y gerentes de riesgos pueden reunir evidencia, consultar a los grupos afectados y recomendar salvaguardas.
Confusión frecuente: Una evaluación de impacto abarca más que una prueba técnica de rendimiento. Un sistema puede dar resultados precisos y aun así tener consecuencias dañinas en su uso concreto.
Términos relacionados: Gestión de riesgos de la IA; sesgo en la IA; evaluación de impacto relativa a la protección de datos (EIPD); supervisión humana.
Siga leyendo: proyectos de GRC por encargo (en inglés)
Evaluación de impacto relativa a la protección de datos (EIPD)
En inglés: Data protection impact assessment (DPIA). · GRC de siempre
Qué significa: Según el RGPD, la evaluación que una organización debe hacer antes de tratar datos personales de un modo que probablemente entrañe un alto riesgo para los derechos y libertades de las personas. Muchos usos de la IA que implican datos personales entran en esa categoría. La sigla EIPD es la que usa la Agencia Española de Protección de Datos (AEPD).
En el trabajo: Antes de introducir una herramienta de IA que analiza el desempeño de los empleados, el equipo de privacidad documenta qué datos usa la herramienta, qué riesgos implica para los empleados y qué medidas los reducen, y consulta al delegado de protección de datos.
Dónde aparece en los puestos: Analistas de privacidad, delegados de protección de datos, abogados especializados en privacidad y profesionales de gobernanza de la IA pueden redactar y aprobar las EIPD.
Confusión frecuente: La EIPD se centra en los datos personales y en los derechos de privacidad. Una evaluación de impacto de la IA puede ser más amplia y cubrir efectos que no tienen nada que ver con datos personales. Muchas organizaciones coordinan las dos.
Términos relacionados: Evaluación de impacto de la IA; gobernanza de datos; responsable del despliegue.
Siga leyendo: las evaluaciones de impacto en la ley de protección de datos de Ecuador
Evaluación de la conformidad
En inglés: Conformity assessment. · GRC de siempre
Qué significa: En el Reglamento de Inteligencia Artificial, el proceso que sigue el proveedor de un sistema de IA de alto riesgo para demostrar que el sistema cumple los requisitos del Reglamento antes de introducirlo en el mercado o ponerlo en servicio. En la mayoría de los sistemas de alto riesgo, el proveedor la hace mediante control interno; en algunos, como ciertos sistemas biométricos, puede intervenir un organismo notificado independiente.
En el trabajo: Una empresa que vende en la UE una herramienta de IA para filtrar candidatos a un empleo reúne su documentación técnica y los resultados de sus pruebas, confirma que se cumplen los requisitos y redacta una declaración UE de conformidad.
Dónde aparece en los puestos: Gerentes de cumplimiento regulatorio, especialistas en cumplimiento de producto, gerentes de calidad y líderes de gobernanza de la IA en empresas proveedoras de IA pueden coordinar la evidencia y la aprobación final.
Confusión frecuente: La evaluación de la conformidad es tarea del proveedor. Una organización que solo usa un sistema de alto riesgo (un responsable del despliegue) tiene sus propias obligaciones, pero no hace la evaluación de la conformidad que le corresponde al proveedor.
Términos relacionados: Sistema de IA de alto riesgo; proveedor; Reglamento de Inteligencia Artificial de la UE.
Evidencia
En inglés: Evidence. · GRC de siempre
La prueba de que un control se ejecutó: una captura, un registro, una aprobación firmada, un volcado de configuración con su fecha.
Explicabilidad
En inglés: Explainability. · Nuevo con la IA
Qué significa: Dar una explicación comprensible de los mecanismos que hay detrás del funcionamiento de un sistema de IA. La explicación debe ajustarse al público y a la pregunta que se plantea.
En el trabajo: Un equipo de crédito pregunta qué variables influyeron en la recomendación de un modelo y si la explicación refleja con exactitud cómo funciona el modelo.
Dónde aparece en los puestos: Especialistas en riesgo de modelos, validadores, profesionales de IA responsable y equipos técnicos pueden elaborar o evaluar explicaciones.
Confusión frecuente: Una explicación convincente no es necesariamente una explicación exacta. El trabajo de gobernanza incluye comprobar si la evidencia respalda la explicación.
Términos relacionados: Interpretabilidad; transparencia; rendición de cuentas.
Ficha del modelo
En inglés: Model card. En América Latina: tarjeta de modelo. · Nuevo con la IA
La ficha técnica de un modelo: para qué sirve, con qué datos se entrenó, cómo rinde, dónde falla y para qué no debe usarse. El apartado de los usos no previstos es el que acaba importando.
Gestión de riesgos
En inglés: Risk management. · GRC de siempre
El ciclo completo: identificar, evaluar, tratar y seguir. El registro es el documento visible; el ciclo es el trabajo.
Siga leyendo: GRC RFP & Fractional Work Hub, para publicar una evaluación de riesgos como proyecto (en inglés)
Gestión de riesgos de la IA
En inglés: AI risk management. · Nuevo con la IA
Qué significa: El trabajo continuo de identificar, evaluar, priorizar y tratar los riesgos asociados a la IA, lo que incluye vigilar si las salvaguardas siguen funcionando.
En el trabajo: Un equipo identifica el riesgo de que un asistente de IA revele información confidencial, introduce restricciones de acceso, las prueba y da seguimiento a los incidentes.
Dónde aparece en los puestos: Analistas de riesgos de IA, analistas de GRC y gerentes de riesgos empresariales pueden mantener registros de riesgos, evaluar los usos propuestos y dar seguimiento a las acciones correctivas.
Confusión frecuente: Hacer una evaluación de riesgos es una actividad dentro de la gestión de riesgos. El trabajo continúa a medida que cambian los sistemas, los usuarios y las circunstancias.
Términos relacionados: Evaluación de impacto de la IA; gobernanza de la IA; rendición de cuentas; monitoreo y deriva del modelo.
Siga leyendo: en qué se diferencia el riesgo de la IA de la gobernanza y del cumplimiento
Gestión del riesgo de modelo
En inglés: Model risk management. · GRC de siempre
Qué significa: La disciplina que controla el riesgo de que un modelo esté equivocado o se use mal. Cubre cómo se desarrollan los modelos, cómo se validan de forma independiente, cómo se aprueban, cómo se vigilan y cómo se retiran. En la banca de Estados Unidos, la referencia durante quince años fue la guía supervisora SR 11-7, que la Reserva Federal publicó en 2011, junto con la guía equivalente de la Oficina del Contralor de la Moneda (OCC, por sus siglas en inglés). Las cartas SR son las comunicaciones de supervisión y regulación de la Reserva Federal. En abril de 2026, la Reserva Federal, la OCC y la Corporación Federal de Seguro de Depósitos (FDIC) publicaron una guía revisada, la SR 26-2, que sustituye a la SR 11-7.
En el trabajo: Antes de que un banco use un nuevo modelo de IA para fijar límites de crédito, un equipo de validación independiente lo prueba y documenta sus limitaciones, y el comité de riesgo de modelos decide si puede entrar en producción.
Dónde aparece en los puestos: Gerentes de riesgo de modelos, validadores de modelos, analistas cuantitativos y auditores internos de servicios financieros pueden hacer validaciones y mantener el inventario de modelos.
Confusión frecuente: La gestión del riesgo de modelo es anterior a la IA actual. Los bancos la aplican desde hace años a modelos estadísticos, y por eso muchos programas de gobernanza de la IA en el sector financiero nacieron de equipos de riesgo de modelos que ya existían.
Términos relacionados: Monitoreo y deriva del modelo; gestión de riesgos de la IA; explicabilidad.
Siga leyendo: el gestor de riesgo de modelos en las ofertas españolas
Gobernanza
En inglés: Governance. · GRC de siempre
Quién decide, con qué autoridad y respondiendo ante quién. Si nadie puede nombrar a la persona que aprueba un sistema de IA, no hay gobernanza por mucha documentación que exista.
Gobernanza de datos
En inglés: Data governance. · GRC de siempre
Qué significa: Las reglas y responsabilidades que deciden cómo se obtienen los datos, cómo se controla su calidad, cómo se protegen y cómo se usan. En la IA abarca los datos con los que se entrenan y funcionan los sistemas.
En el trabajo: Antes de entrenar un modelo con registros de clientes, la persona a cargo de la gobernanza de datos confirma de dónde vienen los datos, si está permitido usarlos, cómo se trataron los vacíos y los errores, y quién lo aprobó.
Dónde aparece en los puestos: Analistas y gerentes de gobernanza de datos, custodios de datos (data stewards), profesionales de privacidad y equipos de gobernanza de la IA pueden definir estándares de datos, documentar su trazabilidad y aprobar usos.
Confusión frecuente: La gobernanza de datos no es lo mismo que la seguridad de los datos. La seguridad protege los datos frente a accesos no autorizados; la gobernanza decide qué datos deben usarse, para qué y con qué nivel de calidad.
Términos relacionados: Sesgo en la IA; evaluación de impacto relativa a la protección de datos (EIPD); gestión de riesgos de la IA.
Gobernanza de la IA
En inglés: AI governance. · Nuevo con la IA
Qué significa: Los mecanismos con que una organización dirige y supervisa la IA: sus políticas, quién decide qué, las responsabilidades y los procesos de revisión.
En el trabajo: Antes de que un departamento incorpore un asistente de IA, sigue un proceso de aprobación que cubre el uso previsto, la información sensible, las pruebas y quién responde por la herramienta después.
Dónde aparece en los puestos: Analistas y gerentes de gobernanza de la IA pueden mantener las políticas, coordinar revisiones y ayudar a los departamentos a seguir los procesos de aprobación.
Confusión frecuente: La gobernanza abarca más que el cumplimiento. También decide qué usos son aceptables, quién responde por qué y cuáles son las prioridades de la organización.
Términos relacionados: Rendición de cuentas; gestión de riesgos de la IA; supervisión humana.
Siga leyendo: cómo ser analista de gobernanza de la IA · las diferencias entre gobernanza, riesgo y cumplimiento de la IA
IA en la sombra
En inglés: Shadow AI. · Nuevo con la IA
Qué significa: Herramientas de IA que el personal usa en el trabajo sin que la organización lo sepa o lo haya aprobado, como una cuenta personal de chatbot para resumir documentos de clientes.
En el trabajo: Una encuesta de cumplimiento descubre que el personal pega texto de contratos en una herramienta de IA gratuita. En lugar de limitarse a prohibirla, la organización ofrece una herramienta aprobada con protección de datos y actualiza su política de uso aceptable.
Dónde aparece en los puestos: Analistas de gobernanza de la IA, equipos de seguridad de la información, oficiales de cumplimiento y gerentes de tecnología pueden detectar la IA en la sombra y ofrecer alternativas más seguras.
Confusión frecuente: La IA en la sombra suele indicar necesidades no cubiertas, no mala intención. Las prohibiciones sin una alternativa aprobada tienden a esconder todavía más el uso.
Términos relacionados: Inventario de sistemas de IA; riesgo de IA de terceros; alfabetización en materia de IA.
IA fiable
En inglés: Trustworthy AI. En América Latina: IA confiable. · Nuevo con la IA
El conjunto de propiedades que debería tener un sistema para confiar en él: legal, técnicamente sólido y respetuoso con los derechos. España, siguiendo a la UE, dice IA fiable; América Latina dice IA confiable.
Siga leyendo: IA fiable o IA confiable según el país
Incidente
En inglés: Incident. · GRC de siempre
Un suceso que afecta a la seguridad, la disponibilidad o la integridad de un sistema o de los datos. No todo incidente es una brecha, pero toda brecha empieza como incidente.
Siga leyendo: ficha de referencia de ciberseguridad
Interpretabilidad
En inglés: Interpretability. · Nuevo con la IA
Qué significa: Entender qué significa el resultado de un sistema de IA en el contexto en que se está usando.
En el trabajo: Antes de decidir qué hacer, una analista de fraude necesita entender si una puntuación representa una probabilidad estimada, una clasificación o un umbral para investigar más a fondo.
Dónde aparece en los puestos: Validadores de modelos, analistas de riesgos, analistas de negocio y especialistas operativos pueden comprobar si los usuarios entienden los resultados y sus limitaciones.
Confusión frecuente: La explicabilidad trata de cómo funciona un sistema; la interpretabilidad, de cómo dar sentido a su resultado. La distinción es útil, aunque la terminología varía según la fuente.
Términos relacionados: Explicabilidad; transparencia; supervisión humana.
Inventario
En inglés: Inventory. · GRC de siempre
La lista de lo que se tiene. Suena trivial y casi ninguna organización la tiene completa, que es por lo que fallan los programas que dependen de ella.
Inventario de sistemas de IA
En inglés: AI inventory. · Nuevo con la IA
Qué significa: Un registro actualizado de los sistemas de IA que una organización desarrolla o usa, con el detalle suficiente para gobernarlos: qué hace cada uno, quién responde por él, qué datos toca y cuánto riesgo implica su uso. Sin él, el resto del programa de gobernanza no tiene sobre qué trabajar.
En el trabajo: Una líder de cumplimiento consulta a los departamentos y encuentra funciones de IA activadas dentro de la plataforma de recursos humanos, el software de atención al cliente y una herramienta de marketing que nadie había declarado. Cada una entra en el inventario con una persona responsable, con nombre y apellido.
Dónde aparece en los puestos: Analistas de gobernanza de la IA y los equipos de activos de tecnología o de compras pueden construir y mantener el inventario, y luego usarlo para decidir qué sistemas revisar primero.
Confusión frecuente: Un inventario no es una lista que se hace una sola vez. Las funciones de IA llegan con actualizaciones de software y con nuevas suscripciones, así que el registro necesita un mecanismo periódico para detectar lo que se va sumando.
Términos relacionados: IA en la sombra; gobernanza de la IA; riesgo de IA de terceros.
Siga leyendo: qué hace un analista de gobernanza de la IA con el inventario
Marco de Gestión de Riesgos de IA del NIST (AI RMF)
En inglés: NIST AI Risk Management Framework (AI RMF). · Nuevo con la IA
Qué significa: Un marco voluntario que elaboró el Instituto Nacional de Estándares y Tecnología (NIST) de Estados Unidos para ayudar a las organizaciones a gestionar los riesgos de la IA. AI RMF es la sigla de su nombre en inglés, Artificial Intelligence Risk Management Framework. La versión 1.0 organiza las actividades en cuatro funciones: Gobernar, Mapear, Medir y Gestionar (en el original, Govern, Map, Measure y Manage). El NIST indica en su sitio que la versión 1.0 está en revisión.
En el trabajo: Un equipo de gobernanza usa el marco para organizar responsabilidades, entender un uso de IA propuesto, evaluar los riesgos y decidir cómo tratarlos.
Dónde aparece en los puestos: Analistas de gobernanza de la IA, gerentes de riesgos y consultores pueden contrastar las prácticas existentes con el marco, identificar brechas y coordinar mejoras.
Confusión frecuente: Usar el marco no acredita el cumplimiento legal ni equivale a una certificación del NIST.
Términos relacionados: Gobernanza de la IA; gestión de riesgos de la IA; evaluación de impacto de la IA.
Siga leyendo: el NIST AI RMF en las ofertas de cumplimiento de Florida · trabajos de consultoría en GRC (en inglés)
Monitoreo y deriva del modelo
En inglés: Model drift. · Nuevo con la IA
Qué significa: Revisar el comportamiento de un sistema de IA después de ponerlo en uso, para detectar cambios en su precisión o en su equidad. La deriva es el cambio gradual que se produce cuando los datos que el sistema recibe en la práctica se alejan de los datos con los que se construyó y se probó. En España se habla más a menudo de monitorización o de seguimiento.
En el trabajo: Seis meses después del lanzamiento, un modelo de fraude empieza a marcar muchas más transacciones de un nuevo medio de pago. El panel de monitoreo muestra el patrón, y el equipo vuelve a probar el modelo antes de confiar otra vez en sus puntuaciones.
Dónde aparece en los puestos: Gerentes de riesgo de modelos, ingenieros de aprendizaje automático, analistas de riesgos de IA y las áreas que usan el sistema en su operación pueden fijar umbrales de alerta y decidir cuándo un sistema necesita nuevas pruebas.
Confusión frecuente: Superar las pruebas antes del lanzamiento no cierra la cuestión. Un sistema que funcionó bien al principio puede perder precisión o equidad a medida que cambian las condiciones.
Términos relacionados: Gestión de riesgos de la IA; gestión del riesgo de modelo; sesgo en la IA.
Notificación de brechas de seguridad
En inglés: Breach notification. En América Latina: notificación de vulneración de datos. · GRC de siempre
La obligación de avisar a la autoridad, y a veces a los afectados, cuando los datos quedan expuestos. Los plazos son cortos y empiezan a correr desde que se tiene conocimiento.
Siga leyendo: la notificación de brechas en la ley de protección de datos de Ecuador
Política
En inglés: Policy. · GRC de siempre
La regla que fija la organización. Dice qué debe pasar, no cómo se hace.
Privacidad
En inglés: Privacy. · GRC de siempre
El derecho de la persona sobre la información que la identifica. Es un derecho, no una función de cumplimiento, aunque se gestione desde ahí.
Siga leyendo: cómo empezar una carrera en privacidad de datos
Procedimiento
En inglés: Procedure. · GRC de siempre
El cómo. Los pasos concretos que convierten una política en trabajo que alguien ejecuta un martes por la mañana.
Protección de datos
En inglés: Data protection. · GRC de siempre
El conjunto de obligaciones legales y medidas técnicas que hacen efectivo ese derecho. En Europa lo fija el RGPD; en América Latina, cada ley nacional.
Siga leyendo: las leyes de protección de datos, país por país
Proveedor
En inglés: Provider. · Nuevo con la IA
Qué significa: En el Reglamento de Inteligencia Artificial, la persona u organización que desarrolla un sistema de IA, o lo encarga, y lo introduce en el mercado o lo pone en servicio con su propio nombre o marca.
En el trabajo: Una empresa que crea una herramienta de IA para filtrar solicitudes de empleo y la vende a empleadores es el proveedor de esa herramienta, así que asume las obligaciones que el Reglamento fija para los proveedores en documentación, gestión de riesgos y evaluación de la conformidad.
Dónde aparece en los puestos: Gerentes de cumplimiento de producto, especialistas en asuntos regulatorios, líderes de gobernanza de la IA y gerentes de calidad de empresas que desarrollan IA pueden gestionar las obligaciones del proveedor.
Confusión frecuente: Una organización puede convertirse en proveedor de un sistema que no construyó, por ejemplo si le pone su propio nombre o si modifica sustancialmente un sistema de alto riesgo. En el español de todos los días, «proveedor» es cualquier empresa que vende algo; en el Reglamento tiene este sentido preciso.
Términos relacionados: Responsable del despliegue; evaluación de la conformidad; sistema de IA de alto riesgo.
Pruebas de controles
En inglés: Control testing. · GRC de siempre
Comprobar que un control funcionó durante un periodo, no solo que existe sobre el papel. La diferencia entre diseño y eficacia operativa.
Red teaming
En inglés: Red teaming. · Nuevo con la IA
Qué significa: Intentar a propósito que un sistema de IA falle o se comporte mal, como lo haría un atacante o un usuario descuidado, para encontrar y corregir sus debilidades antes de que causen un daño real. El Reglamento de Inteligencia Artificial habla de «pruebas adversarias» y de «equipos rojos»; en el trabajo se usa casi siempre el término en inglés.
En el trabajo: Antes de lanzar un chatbot de atención al cliente, un equipo pasa una semana intentando que revele información de otros clientes, dé consejos peligrosos o ignore sus instrucciones, y registra cada fallo para los desarrolladores.
Dónde aparece en los puestos: Especialistas en seguridad de la IA, evaluadores de IA responsable, ingenieros de seguridad y analistas de riesgos de IA pueden organizar estos ejercicios y dar seguimiento a las correcciones.
Confusión frecuente: El red teaming encuentra problemas; no demuestra que un sistema sea seguro. Una prueba que no encuentra nada solo demuestra que esos intentos concretos fallaron.
Términos relacionados: Gestión de riesgos de la IA; monitoreo y deriva del modelo; evaluación de impacto de la IA.
Siga leyendo: proyectos de GRC por encargo (en inglés)
Registro de riesgos
En inglés: Risk register. · GRC de siempre
El inventario vivo de los riesgos, con su evaluación, su dueño y su tratamiento. Un registro que nadie actualiza es un archivo, no un registro.
Reglamento de Inteligencia Artificial de la UE
En inglés: EU AI Act. · Nuevo con la IA
Qué significa: El reglamento de la Unión Europea sobre inteligencia artificial, el Reglamento (UE) 2024/1689, cuyo nombre corto oficial en español es «Reglamento de Inteligencia Artificial»; la Comisión Europea también lo llama Ley de IA. Clasifica los usos de la IA según su riesgo: prohíbe una lista corta de prácticas, fija requisitos detallados para los sistemas de alto riesgo, añade obligaciones de transparencia para algunos otros y regula los modelos de IA de uso general. Se modificó en 2026 mediante el Reglamento (UE) 2026/1744, conocido como Ómnibus digital sobre IA, que, entre otros cambios, trasladó los principales plazos para los sistemas de alto riesgo al 2 de diciembre de 2027 y al 2 de agosto de 2028.
En el trabajo: Una empresa de software estadounidense que vende a clientes europeos analiza si alguno de sus productos se considera de alto riesgo según el Reglamento y qué implica eso para su documentación y sus contratos.
Dónde aparece en los puestos: Gerentes de gobernanza de la IA, abogados regulatorios, profesionales de privacidad y cumplimiento, y equipos de producto que venden en Europa pueden interpretar el Reglamento y planificar sus plazos.
Confusión frecuente: El Reglamento puede aplicarse a organizaciones de fuera de la UE, por ejemplo cuando introducen sistemas de IA en el mercado de la UE o cuando los resultados de salida de sus sistemas se usan en la UE. Eso incluye a empresas de América Latina que venden o prestan servicios en Europa.
Términos relacionados: Sistema de IA de alto riesgo; proveedor; responsable del despliegue; evaluación de la conformidad; alfabetización en materia de IA.
Siga leyendo: empleos de gobernanza de la IA en España con el Reglamento de Inteligencia Artificial
Rendición de cuentas
En inglés: Accountability. En España y en el RGPD: responsabilidad proactiva. · Nuevo con la IA
Qué significa: Responder por las decisiones y acciones que involucran IA, con responsabilidades asignadas y evidencia de cómo se cumplieron. La rendición de cuentas acompaña a las personas y a las organizaciones durante toda la vida de un sistema de IA. En protección de datos, el RGPD en español llama «responsabilidad proactiva» al principio equivalente.
En el trabajo: Una organización define quién aprueba una herramienta de IA para selección de personal, quién vigila su rendimiento y quién debe responder cuando los candidatos informan de un problema. Deja constancia de esas decisiones.
Dónde aparece en los puestos: Gerentes de gobernanza de la IA, líderes de riesgos, responsables de negocio y oficiales de cumplimiento pueden establecer responsabilidades, documentar aprobaciones y dar seguimiento a los temas pendientes.
Confusión frecuente: Asignarle una tarea a alguien no basta, por sí solo, para establecer la rendición de cuentas. Esa persona también necesita la autoridad adecuada, líneas de reporte claras y una forma de demostrar lo que ocurrió.
Términos relacionados: Gobernanza de la IA; supervisión humana; transparencia.
Responsable del despliegue
En inglés: Deployer. · Nuevo con la IA
Qué significa: En el Reglamento de Inteligencia Artificial, la persona u organización que usa un sistema de IA bajo su propia autoridad en un contexto profesional. Una empresa que compra una herramienta de IA para selección de personal y la usa con candidatos es responsable del despliegue de esa herramienta.
En el trabajo: Un banco que usa un modelo de calificación crediticia de un tercero asigna personal capacitado para supervisarlo, conserva los registros que genera el sistema e informa a los solicitantes cuando las normas lo exigen.
Dónde aparece en los puestos: Oficiales de cumplimiento, gerentes de gobernanza de la IA, gerentes de operaciones y equipos de compras de organizaciones que usan IA pueden gestionar las obligaciones del responsable del despliegue.
Confusión frecuente: Comprar un sistema de IA no traslada toda la responsabilidad al proveedor. Los responsables del despliegue de sistemas de alto riesgo tienen sus propias obligaciones, entre ellas encomendar la supervisión humana a personas con la competencia, la formación y la autoridad necesarias. El término no se refiere al despliegue técnico en servidores, sino a quien usa el sistema.
Términos relacionados: Proveedor; supervisión humana; sistema de IA de alto riesgo.
Riesgo
En inglés: Risk. · GRC de siempre
La posibilidad de que algo salga mal y lo que costaría si ocurre. Es la unidad básica de toda la disciplina: todo lo demás existe para identificarlo, medirlo, tratarlo y comprobar que el tratamiento funcionó.
Riesgo de IA de terceros
En inglés: Third-party AI risk. · Nuevo con la IA
Qué significa: El riesgo que viene de la IA que desarrollan u operan proveedores externos y socios, incluidas las funciones de IA que se añaden a software que la organización ya usa.
En el trabajo: Un equipo de compras añade preguntas a su evaluación de proveedores: con qué datos se entrenó el modelo, si los datos de los clientes se usan para mejorarlo, quién responde por los errores y cómo informará el proveedor de los incidentes.
Dónde aparece en los puestos: Analistas de riesgo de terceros, gerentes de compras y de proveedores, profesionales de privacidad y equipos de gobernanza de la IA pueden evaluar a los proveedores y negociar las cláusulas de los contratos.
Confusión frecuente: Las garantías de un proveedor no trasladan las responsabilidades propias de la organización. Con muchas normas, incluidas las obligaciones que el Reglamento de Inteligencia Artificial fija para los responsables del despliegue, la organización que usa el sistema sigue respondiendo por cómo lo usa.
Términos relacionados: Inventario de sistemas de IA; responsable del despliegue; rendición de cuentas.
Riesgo de terceros
En inglés: Third-party risk. · GRC de siempre
El riesgo que entra por los proveedores. Hoy la mayor parte de la exposición en IA llega por sistemas que la organización compró, no construyó.
Siga leyendo: el riesgo de terceros en las vacantes de México
Salvaguardas
En inglés: Guardrails. En América Latina: barreras de protección. · Nuevo con la IA
Los límites técnicos que impiden que un sistema haga algo que no debe. Son controles, y como cualquier control hay que probarlos, no suponerlos.
Sesgo en la IA
En inglés: Bias. · Nuevo con la IA
Qué significa: Patrones sistemáticos en los datos, en los sistemas o en las decisiones humanas que pueden distorsionar los resultados de la IA. El sesgo perjudicial puede surgir de estructuras sociales, de métodos computacionales y del juicio humano, incluso sin intención discriminatoria.
En el trabajo: Un equipo de selección de personal investiga si una herramienta de filtrado califica de manera sistemáticamente peor a candidatos que cumplen los requisitos y provienen de ciertos orígenes. Examina los datos, los métodos de evaluación y el proceso de contratación.
Dónde aparece en los puestos: Analistas de IA responsable, validadores de modelos, científicos de datos y profesionales de gobernanza en recursos humanos pueden investigar resultados desiguales y ayudar a diseñar medidas correctivas.
Confusión frecuente: Eliminar un atributo sensible de un conjunto de datos no elimina necesariamente el sesgo perjudicial. Otra información puede funcionar como sustituto, y el problema puede originarse en otra parte del proceso.
Términos relacionados: Evaluación de impacto de la IA; explicabilidad; gestión de riesgos de la IA; gobernanza de datos.
Siga leyendo: auditorías de sesgo algorítmico en Nueva York
Sistema de gestión
En inglés: Management system. · GRC de siempre
Un conjunto de políticas, procesos y revisiones que se gestiona como un todo y se audita como un todo. La norma ISO/IEC 42001, de la Organización Internacional de Normalización (ISO) y la Comisión Electrotécnica Internacional (IEC), es exactamente esto aplicado a la IA.
Sistema de gestión de la IA (ISO/IEC 42001)
En inglés: AI management system. · Nuevo con la IA
Qué significa: El conjunto de políticas, objetivos, funciones y procesos que una organización usa para gobernar sus actividades de IA de forma coherente y repetible. ISO/IEC 42001:2023 es la norma internacional que fija los requisitos de ese sistema. ISO es la Organización Internacional de Normalización, e IEC, la Comisión Electrotécnica Internacional. La Asociación Española de Normalización (UNE) publica la versión en español como UNE-ISO/IEC 42001.
En el trabajo: Una empresa de software que ya tiene un programa de seguridad de la información basado en ISO/IEC 27001 amplía sus políticas y sus auditorías internas a las funciones de IA que vende, y luego se prepara para una auditoría de certificación.
Dónde aparece en los puestos: Gerentes de gobernanza de la IA, líderes de programas ISO, auditores internos y consultores de GRC pueden redactar las políticas y hacer las auditorías internas de las que depende la certificación.
Confusión frecuente: La certificación ISO/IEC 42001 demuestra que el sistema de gestión de una organización cumple la norma. No es un certificado de que un sistema de IA concreto sea seguro o legal.
Términos relacionados: Gobernanza de la IA; gestión de riesgos de la IA; evaluación de la conformidad.
Siga leyendo: ISO/IEC 42001 en las vacantes de cumplimiento regulatorio en México · trabajos de consultoría en GRC (en inglés)
Sistema de IA de alto riesgo
En inglés: High-risk AI system. · Nuevo con la IA
Qué significa: En el Reglamento de Inteligencia Artificial, un sistema de IA usado en un ámbito donde los errores pueden afectar gravemente la salud, la seguridad o los derechos fundamentales de las personas. El Reglamento enumera ámbitos como el empleo y la gestión de los trabajadores, la educación, el acceso a servicios esenciales (incluido el crédito), las infraestructuras críticas, la garantía del cumplimiento del Derecho (es decir, la actividad policial), la migración y la administración de justicia. También entra en la categoría la IA que funciona como componente de seguridad de ciertos productos regulados, como los dispositivos médicos (productos sanitarios, en la terminología europea) o las máquinas. Es la categoría que concentra la mayor parte de las obligaciones del Reglamento.
En el trabajo: Una universidad comprueba si la herramienta de IA que piensa usar para puntuar solicitudes de admisión entra en la categoría de educación y, en ese caso, qué obligaciones tendrá como responsable del despliegue.
Dónde aparece en los puestos: Líderes de gobernanza de la IA, gerentes de cumplimiento regulatorio y abogados pueden clasificar los sistemas y planificar los controles que exige la clasificación de alto riesgo.
Confusión frecuente: Que un sistema sea de alto riesgo depende de cómo se usa. El mismo modelo puede ser de alto riesgo cuando filtra candidatos a un empleo y de bajo riesgo cuando redacta textos de marketing.
Términos relacionados: Reglamento de Inteligencia Artificial de la UE; evaluación de la conformidad; responsable del despliegue; proveedor.
Siga leyendo: qué piden las ofertas españolas para los sistemas de alto riesgo
Subsanación
En inglés: Remediation. En América Latina: remediación. · GRC de siempre
Arreglar lo que la revisión encontró. En España se subsana; en América Latina se remedia.
Supervisión
En inglés: Oversight. · GRC de siempre
La vigilancia continua de que algo sigue funcionando como se aprobó. Se distingue de la aprobación inicial, que ocurre una sola vez.
Supervisión humana
En inglés: Human oversight. · Nuevo con la IA
Qué significa: Mecanismos que permiten a las personas vigilar el uso de la IA e intervenir cuando corresponda. Una supervisión eficaz depende de que esas personas tengan los conocimientos, la autoridad y los medios prácticos para actuar.
En el trabajo: Una entidad que administra beneficios y prestaciones sociales da a revisores capacitados acceso a la información de respaldo, autoridad para anular una recomendación de la IA y un procedimiento para escalar los errores que se repiten.
Dónde aparece en los puestos: Profesionales de gobernanza de la IA, gerentes de operaciones, oficiales de cumplimiento y equipos de producto pueden definir responsabilidades de revisión y procedimientos de intervención.
Confusión frecuente: Que una persona apruebe un resultado no basta para que la supervisión sea real. Un revisor sin tiempo, sin información o sin autoridad puede no estar en condiciones de cuestionarlo.
Términos relacionados: Rendición de cuentas; gobernanza de la IA; gestión de riesgos de la IA; responsable del despliegue.
Titularidad
En inglés: Ownership. En América Latina: propiedad. · GRC de siempre
La persona concreta que responde por un activo, un riesgo o un control. Un equipo no puede ser responsable; una persona sí.
Transparencia
En inglés: Transparency. · Nuevo con la IA
Qué significa: Poner la información pertinente sobre un sistema de IA y su uso al alcance de las personas que la necesitan; por ejemplo, explicar cuándo interviene la IA y comunicar sus capacidades y limitaciones relevantes. El Reglamento de Inteligencia Artificial la convierte en obligaciones concretas; por ejemplo, las personas deben saber que están interactuando con un sistema de IA, salvo que resulte evidente.
En el trabajo: Un empleador informa a los candidatos de en qué partes del proceso de selección se usa IA, explica para qué y ofrece una vía adecuada para hacer preguntas o presentar objeciones.
Dónde aparece en los puestos: Profesionales de gobernanza, privacidad, cumplimiento, comunicación y producto pueden preparar avisos, documentación y procesos de reporte.
Confusión frecuente: La transparencia no exige necesariamente publicar el código fuente ni revelar información confidencial. La información debe tener sentido para su público y ser adecuada al contexto.
Términos relacionados: Rendición de cuentas; explicabilidad; interpretabilidad.
Trazabilidad de los datos de entrenamiento
En inglés: Training data provenance. En América Latina: procedencia de los datos de entrenamiento. · Nuevo con la IA
La trazabilidad de esos datos: origen, derechos de uso y cadena de custodia. Es la pregunta que más programas de IA no saben responder.
Las palabras que cambian de un país a otro
Hay términos que significan lo mismo y se dicen distinto según el mercado. Ninguna forma es incorrecta. Cada una es la única que suena natural en su país, y es la que la gente escribe de verdad en el buscador cuando quiere cambiar de trabajo.
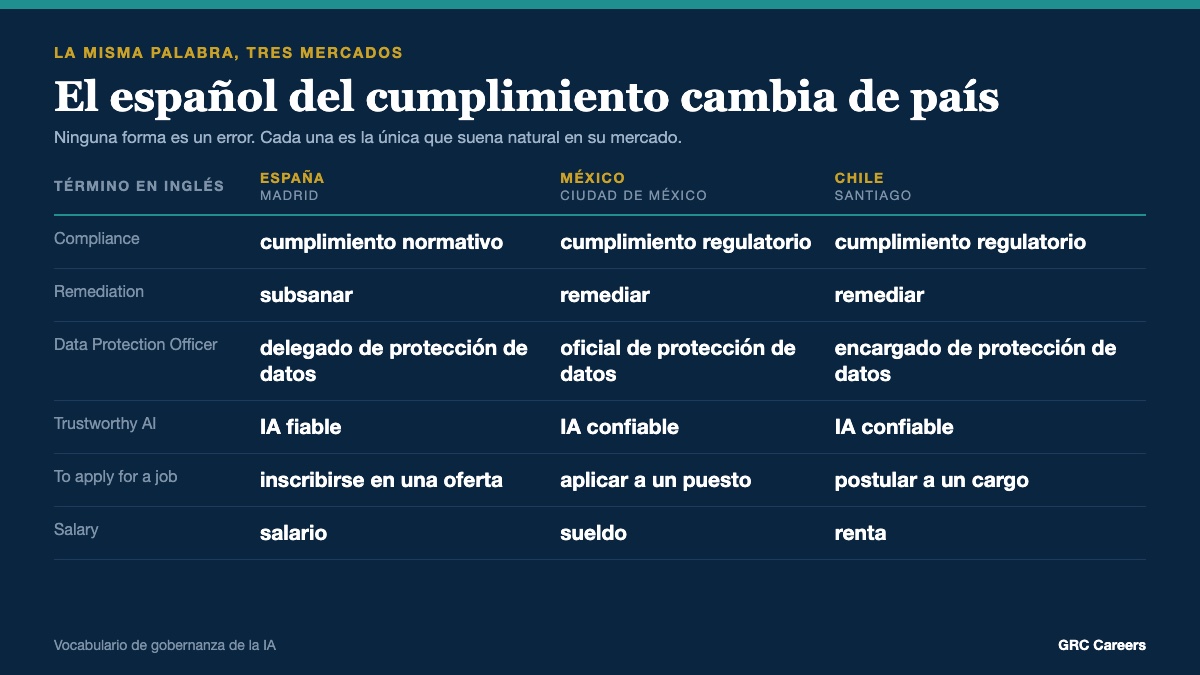
El caso más claro es la palabra central del sector. En España se dice cumplimiento normativo; en México, Colombia y Chile, cumplimiento regulatorio. Lo explicamos en detalle en el vocabulario de la gobernanza de la IA.
Sobre este glosario
GRC Careers explica esta terminología para ayudar a los lectores a entender el trabajo de gobernanza de la IA y de GRC, evaluar oportunidades profesionales e identificar temas para seguir aprendiendo. Las explicaciones van acompañadas de sus fuentes para que el lector pueda consultar los textos originales. Las entradas sobre leyes y normas técnicas indican la jurisdicción, la publicación y la versión correspondientes.
Los términos del Reglamento de Inteligencia Artificial y del RGPD siguen la versión oficial en español publicada en el Diario Oficial de la Unión Europea. Algunas de esas expresiones suenan más naturales en España que en América Latina; donde el uso cambia, lo indicamos.
Para lectores de América Latina: la Organización de las Naciones Unidas para la Educación, la Ciencia y la Cultura (UNESCO) elaboró en noviembre de 2021 la Recomendación sobre la ética de la inteligencia artificial, que describe como la primera norma mundial sobre la ética de la IA y que es aplicable a sus 194 Estados miembros.
Publicado el 2 de octubre de 2026 con 44 términos. Ampliado a 60 términos, con entradas más completas para 25 de ellos, el 29 de octubre de 2026.
Fuentes
- Reglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024 (Reglamento de Inteligencia Artificial), texto oficial en español: artículos 2 (ámbito de aplicación), 3 (definiciones de «proveedor» y «responsable del despliegue»), 4 (alfabetización en materia de IA), 6 y anexo III (sistemas de IA de alto riesgo), 10 (datos y gobernanza de datos), 14 (supervisión humana), 25 (responsabilidades a lo largo de la cadena de valor de la IA), 26 (obligaciones de los responsables del despliegue), 43 (evaluación de la conformidad) y 113 (fechas de aplicación). eur-lex.europa.eu
- Reglamento (UE) 2026/1744 del Parlamento Europeo y del Consejo, de 8 de julio de 2026 (Ómnibus digital sobre IA), en vigor desde el 27 de julio de 2026, incluido el nuevo artículo 4 y las nuevas fechas de aplicación. eur-lex.europa.eu
- Comisión Europea, AI Act Service Desk, texto del Reglamento en español según la versión consolidada disponible en EUR-Lex a 27 de julio de 2026. Artículo 3: ai-act-service-desk.ec.europa.eu · Artículo 4: ai-act-service-desk.ec.europa.eu · Artículo 26: ai-act-service-desk.ec.europa.eu · Artículo 43: ai-act-service-desk.ec.europa.eu · Artículo 113: ai-act-service-desk.ec.europa.eu
- Comisión Europea, AI Literacy: preguntas y respuestas. digital-strategy.ec.europa.eu
- Reglamento (UE) 2016/679 (Reglamento general de protección de datos, RGPD), artículo 5, apartado 2 (responsabilidad proactiva), y artículo 35 (evaluación de impacto relativa a la protección de datos). eur-lex.europa.eu
- Agencia Española de Protección de Datos (AEPD), Realización de evaluaciones de impacto. aepd.es
- AEPD, Gestión del riesgo y evaluación de impacto en tratamientos de datos personales (junio de 2021). aepd.es
- AEPD, Adecuación al RGPD de tratamientos que incorporan Inteligencia Artificial. Una introducción (febrero de 2020). aepd.es
- Agencia Española de Supervisión de Inteligencia Artificial (AESIA). aesia.digital.gob.es
- Asociación Española de Normalización (UNE), nota de prensa: UNE publica en español el estándar global de IA para las empresas (24 de abril de 2025). une.org
- ISO/IEC 42001:2023, Information technology, Artificial intelligence, Management system (en inglés).
- UNESCO, Ética de la inteligencia artificial y Recomendación sobre la ética de la inteligencia artificial (2021). unesco.org
- NIST AI 100-1, Artificial Intelligence Risk Management Framework (AI RMF 1.0), 2023 (en inglés). nvlpubs.nist.gov · Página del marco: nist.gov (en inglés)
- Junta de Gobernadores del Sistema de la Reserva Federal, SR 26-2, Revised Guidance on Model Risk Management (17 de abril de 2026), que sustituye a la SR 11-7, Guidance on Model Risk Management (2011) (en inglés). federalreserve.gov
Ver las vacantes de gobernanza, riesgo y cumplimiento en español
Preguntas frecuentes
¿Qué significa GRC?
Gobierno, riesgo y cumplimiento, por sus siglas en inglés (governance, risk and compliance). Agrupa las funciones que deciden cómo se dirige una organización, qué riesgos asume y cómo demuestra que cumple la norma. En español el acrónimo se usa tal cual, sin traducir.
¿Se dice cumplimiento normativo o cumplimiento regulatorio?
En España, cumplimiento normativo. En México, Colombia, Chile y la mayor parte de América Latina, cumplimiento regulatorio. Las dos son correctas en su mercado y ninguna funciona bien en el otro.
¿Cuántos de estos términos son realmente nuevos?
Veintiocho de los sesenta, y cada entrada lo indica. Los otros treinta y dos son GRC de siempre. Esa proporción es la mejor noticia para quien quiere entrar en gobernanza de la IA desde cumplimiento, auditoría o privacidad.
¿Necesito saber inglés para trabajar en gobernanza de la IA?
Para leer, sí. Las normas, los marcos y buena parte de la documentación técnica se publican primero en inglés, y términos como red teaming se usan sin traducir. Para trabajar, cada vez menos: la normativa europea y las leyes nacionales latinoamericanas se aplican en el idioma del país.
¿Dónde encuentro vacantes de gobernanza, riesgo y cumplimiento en español?
En la sección en español de GRC Careers. Las ofertas se revisan una a una antes de publicarse y el anuncio se mantiene en el idioma en que lo publicó el empleador, que casi siempre es el inglés, porque sigue siendo la lengua de trabajo del cumplimiento corporativo global.
Seguir leyendo
- Un puesto, cinco títulos
- Cuando la ley federal y la estatal de IA chocan
- La IA, el plagiario inteligente
- Empleos de Gobernanza de Inteligencia Artificial en España
- Empleos de Cumplimiento Normativo en Florida para Profesionales Bilingües
- Empleos de Cumplimiento Regulatorio en México tras la Desaparición del INAI
- Empleos de Protección de Datos e Inteligencia Artificial en Colombia
- Empleos de Cumplimiento Normativo en Bogotá: el Decreto 479 de 2024
- Cómo verificamos cada vacante
- Empleos de Protección de Datos en Chile: la Ley 21.719 entra en vigencia el 1 de diciembre
- Cómo empezar una carrera en privacidad de datos
- Gobernanza de IA, riesgo de IA y cumplimiento de IA: ¿cuál es la diferencia?
- Cómo ser analista de gobernanza de IA
- El vocabulario de la gobernanza de la IA
- Cómo escribir un currículum para empleos de ciberseguridad de la IA
- Empleos de gobernanza de IA en Texas
- Empleos de protección de datos en Perú
- Empleos de privacidad y cumplimiento en California
- Cumplimiento por país
- Empleos de auditoría de algoritmos en Nueva York
- Empleos de privacidad biométrica en Illinois
- Empleos de protección de datos en Ecuador
- Empleos de GRC y protección de datos en Argentina