
GRC-Jobs in Deutschland: Arbeitgeber, Rechtsrahmen und Stellentitel
Welche GRC-Jobs gibt es in Deutschland?
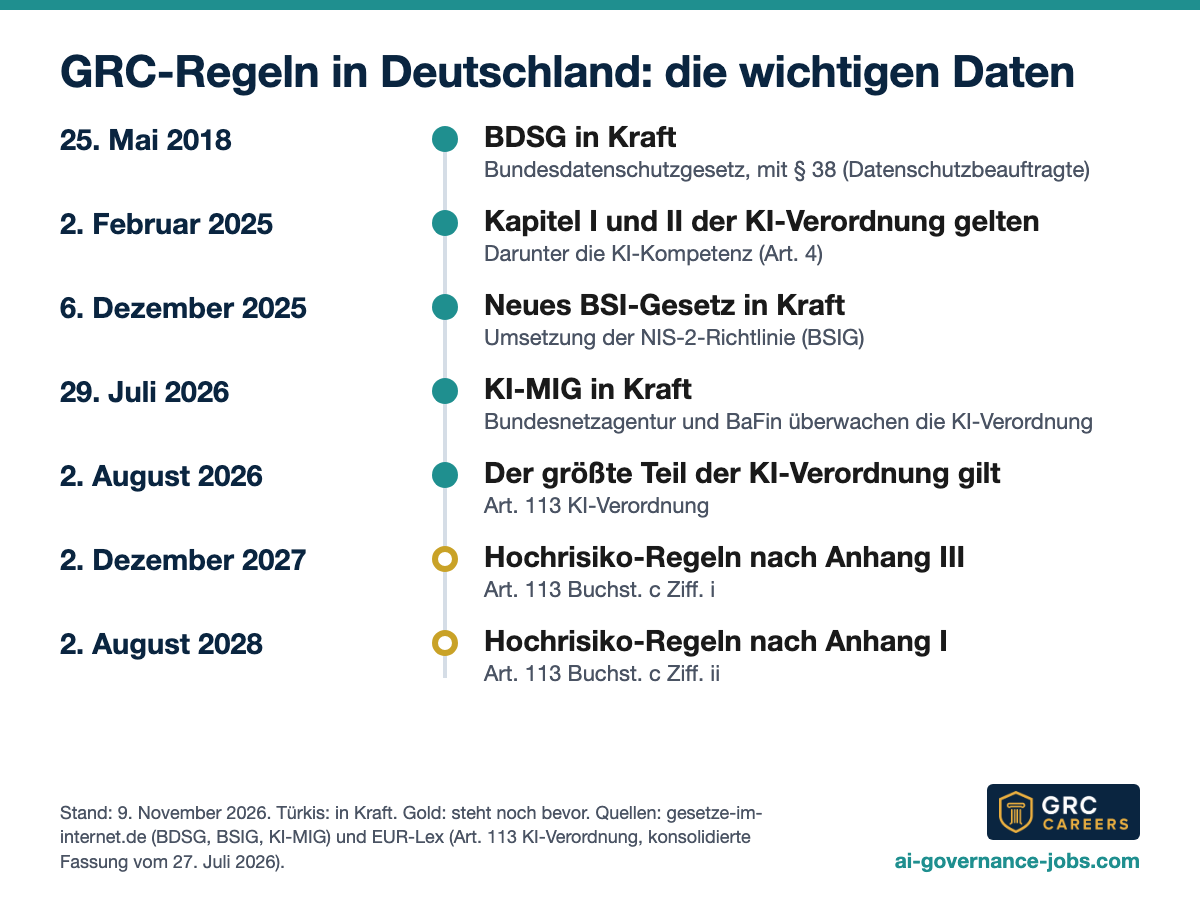
GRC-Jobs in Deutschland sind vor allem Stellen in Compliance, Revision, Risikomanagement und Datenschutz bei Banken und Fintechs in Frankfurt und Berlin, dazu Beratung in München und Düsseldorf. Neben der DSGVO bestimmen drei deutsche Gesetze die Arbeit: das BDSG für den Datenschutz, das BSI-Gesetz, das NIS-2 umsetzt, und das KI-MIG für künstliche Intelligenz.
Stand 9. November 2026 kamen die deutschen Stellen auf unserer Seite von der Deutschen Bank (eine davon bei DWS), Morgan Stanley, N26, Solaris, Capco und Fast Retailing (UNIQLO), dazu eine Stelle von Stripe für Europa, den Nahen Osten und Afrika, die Berlin als einen der möglichen Standorte nennt. Die Liste unten wird mit jeder Aktualisierung neu erzeugt und zeigt nur offene Stellen.
- Audit Senior Manager*innen (m/w/d), Solaris, Frankfurt am Main
- IT (Senior) Audit Manager*innen (m/w/d), Solaris, Frankfurt am Main
- Head of Germany & Russia Sanctions Oversight – Anti-Financial Crime (f/m/x), Deutsche Bank, Frankfurt am Main
- Spezialist (d/m/w) Non-Financial Risk & Controls, Deutsche Bank, Frankfurt am Main
- Head of AI Startups, EMEA, Stripe, Berlin
- Senior Consultant* / Manager* – ServiceNow Specialist (GRC / IRM), Capco, Frankfurt am Main
- Senior Consultant* / Manager* – ServiceNow Specialist (GRC / IRM), Capco, Berlin
- Senior Consultant* / Manager* – ServiceNow Specialist (GRC / IRM), Capco, Düsseldorf
- Senior Consultant* / Manager* – ServiceNow Specialist (GRC / IRM), Capco, München
- (Senior) Consultant* - Meldewesen / Regulatory Reporting, Capco, München
- Business Audit Manager, N26, Berlin
- (Senior) Consultant* - Meldewesen / Regulatory Reporting, Capco, Berlin
- Senior Associate Audit & Operations, N26, Berlin
- Digitalisation Risk VP – Operational Risk Management (f/m/x) Berlin, Deutsche Bank, Berlin
- Complaints Compliance & Prevention Manager, N26, Berlin
- Compliance and Prevention Associate (Complaints Management), N26, Berlin
- DWS - Internal Auditor (m/f/d) IT Applications, Deutsche Bank, Frankfurt am Main
- Data Protection Specialist, Germany, Fast Retailing (UNIQLO), Berlin
- Central Outsourcing Control Office (COCO), Morgan Stanley, Frankfurt am Main
Arbeitgeber mit offenen Stellen in Deutschland: Solaris, Deutsche Bank, Stripe, Capco, N26, Fast Retailing (UNIQLO), Morgan Stanley.
- Stellen auf GRC Careers, Frankfurt am Main: Sanktionsüberwachung, Bekämpfung von Finanzkriminalität, Interne Revision und Auslagerungsmanagement bei Banken.
- Stellen auf GRC Careers, Berlin: Compliance im Beschwerdemanagement und Revision bei N26, operationelles Risiko bei der Deutschen Bank und Datenschutz bei Fast Retailing.
- Stellen auf GRC Careers, München und Düsseldorf: Beratung zu GRC-Software bei Capco (ServiceNow für GRC und integriertes Risikomanagement), in München außerdem Meldewesen.
- Verordnung (EU) 2024/1620, Art. 4: Die neue EU-Behörde zur Bekämpfung von Geldwäsche und Terrorismusfinanzierung (AMLA) hat ihren Sitz in Frankfurt am Main.
- § 40 Abs. 1 BDSG: Private Unternehmen, ob in Hamburg oder München, beaufsichtigt die nach Landesrecht zuständige Datenschutzbehörde.
Wann ist ein Datenschutzbeauftragter Pflicht?
Wenn ein Unternehmen in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt. Diese Schwelle ist eine deutsche Regel zusätzlich zur DSGVO; bestimmte Verarbeitungen lösen die Pflicht unabhängig von der Größe aus.
- § 38 Abs. 1 Satz 1 BDSG: Verantwortliche und Auftragsverarbeiter benennen eine Datenschutzbeauftragte oder einen Datenschutzbeauftragten, soweit sie in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigen.
- § 38 Abs. 1 Satz 2 BDSG: Auf die Zahl der Beschäftigten kommt es nicht an bei Verarbeitungen, die eine Datenschutz-Folgenabschätzung erfordern, und bei geschäftsmäßiger Verarbeitung zur Übermittlung oder für die Markt- oder Meinungsforschung.
- Art. 37 Abs. 1 DSGVO: Die europäischen Fälle gelten weiter, also Behörden und öffentliche Stellen, umfangreiche regelmäßige und systematische Überwachung sowie die umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten.
- Art. 37 Abs. 6 DSGVO: Die oder der Datenschutzbeauftragte kann im Unternehmen beschäftigt sein oder die Aufgaben auf Grundlage eines Dienstleistungsvertrags erfüllen. Die Stelle kann also im Haus oder bei einem externen Anbieter angesiedelt sein.
Was hat NIS-2 für die GRC-Arbeit in Deutschland verändert?
Es teilt regulierte Unternehmen in zwei Klassen ein und nimmt die Geschäftsleitung in die Pflicht. Deutschland hat NIS-2 mit einem neuen BSI-Gesetz (BSIG) umgesetzt, Artikel 1 des Gesetzes vom 2. Dezember 2025, in Kraft seit dem 6. Dezember 2025 (BSIG, amtliche Fassung).
- § 28 Abs. 1 und 2 BSIG: In den Sektoren der Anlagen 1 und 2 gelten Unternehmen ab 50 Beschäftigten oder mit jeweils mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme als wichtige Einrichtungen. In den Sektoren der Anlage 1 sind sie ab 250 Beschäftigten oder mit mehr als 50 Millionen Euro Jahresumsatz und zugleich mehr als 43 Millionen Euro Jahresbilanzsumme besonders wichtige Einrichtungen. Betreiber kritischer Anlagen sind immer besonders wichtige Einrichtungen.
- § 32 Abs. 1 BSIG: eine frühe Erstmeldung spätestens 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls, eine Meldung spätestens nach 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach.
- § 33 Abs. 1 BSIG: Registrierung beim BSI spätestens drei Monate, nachdem ein Unternehmen erstmals als wichtige oder besonders wichtige Einrichtung gilt.
- § 38 BSIG: Die Geschäftsleitung muss die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen. Verletzt sie diese Pflicht schuldhaft, haftet sie der Einrichtung nach den Regeln des Gesellschaftsrechts. Außerdem muss sie regelmäßig an Schulungen teilnehmen.
- § 28 Abs. 6 BSIG: Finanzunternehmen im Sinne von DORA, der Verordnung (EU) 2022/2554, etwa Banken und Versicherer, sind von den Vorgaben des BSIG zu Risikomanagement, Meldungen und Geschäftsleitung ausgenommen. Für eine Bank in Frankfurt läuft diese Arbeit über DORA.
- § 45 Abs. 1 BSIG: Jede Einrichtung der Bundesverwaltung bestellt eine Informationssicherheitsbeauftragte oder einen Informationssicherheitsbeauftragten.
Ab wann gilt die KI-Verordnung, und wer überwacht sie in Deutschland?
Der größte Teil der KI-Verordnung gilt seit dem 2. August 2026. In Deutschland überwacht sie die Bundesnetzagentur, im regulierten Finanzbereich die BaFin. Die Hochrisiko-Regeln folgen später.
- Art. 113 KI-Verordnung, konsolidierte Fassung vom 27. Juli 2026: Die Verordnung gilt ab dem 2. August 2026; die Vorschriften für Hochrisiko-KI-Systeme nach Anhang III gelten ab dem 2. Dezember 2027, für Produkte nach Anhang I ab dem 2. August 2028.
- § 2 Abs. 1 KI-MIG: Die Bundesnetzagentur ist die zuständige Marktüberwachungsbehörde, soweit das Gesetz nichts anderes bestimmt. Das Gesetz zur Marktüberwachung und Innovationsförderung von künstlicher Intelligenz (KI-MIG) gilt seit dem 29. Juli 2026.
- § 2 Abs. 3 KI-MIG: Für KI-Systeme, die in direktem Zusammenhang mit einer regulierten Finanztätigkeit stehen, ist bei den von ihr beaufsichtigten Unternehmen die BaFin zuständig.
- Art. 4 KI-Verordnung in Verbindung mit Art. 113 Buchst. a: Anbieter und Betreiber von KI-Systemen ergreifen Maßnahmen, um die Entwicklung der KI-Kompetenz ihres Personals zu unterstützen. Diese Pflicht gilt seit dem 2. Februar 2025.
Den vollständigen Zeitplan finden Sie in unserer Übersicht zur KI-Verordnung (auf Englisch), offene Stellen rund um die Verordnung unter EU AI Act Jobs. Zum Üben gibt es ein kostenloses Lernspiel zur KI-Verordnung (auf Englisch).
Was bedeutet „(m/w/d)“ im Stellentitel?
Männlich, weiblich, divers. Der Zusatz zeigt, dass sich eine Stelle an alle Geschlechter richtet.
- § 11 AGG in Verbindung mit § 7 Abs. 1 AGG: Ein Arbeitsplatz darf nicht unter Verstoß gegen das Benachteiligungsverbot ausgeschrieben werden.
- § 1 AGG: Das Geschlecht gehört zu den geschützten Merkmalen.
- § 22 Abs. 3 PStG: Das Geburtenregister kann die Angabe „divers“ enthalten; daher kommt das „d“.
- Stellen auf GRC Careers, November 2026: In englischsprachigen Anzeigen deutscher Arbeitgeber stehen auch andere Kürzel, etwa „(m/w/d)“ bei Solaris, „(f/m/x)“ und „(d/m/w)“ bei der Deutschen Bank, „(m/f/d)“ bei einer Stelle von DWS und Schreibweisen wie „Manager*innen“.
- Suchtipp: Lassen Sie den Zusatz weg und suchen Sie nach der Rolle selbst, am besten mit dem englischen Titel.
Welche deutschen Stellentitel entsprechen welchen englischen?
Die meisten deutschen Stellen auf unserer Seite sind auf Englisch ausgeschrieben, weil die Arbeitgeber global tätige Banken und Beratungen sind. Mit diesen Paaren finden Sie Stellen in beiden Sprachen.
| Deutsch | Englisch | Grundlage |
|---|---|---|
| Datenschutzbeauftragter (DSB) | Data Protection Officer (DPO) | § 38 BDSG; Art. 37 DSGVO |
| Informationssicherheitsbeauftragter (ISB) | Information Security Officer | § 45 BSIG (Bundesverwaltung) |
| Geldwäschebeauftragter | Money Laundering Reporting Officer | § 7 Abs. 1 GwG: auf Führungsebene, der Geschäftsleitung unmittelbar nachgeordnet |
| Compliance-Manager | Compliance Manager | Üblicher Sprachgebrauch |
| Interne Revision, Revisor | Internal Audit, Internal Auditor | Üblicher Sprachgebrauch |
| Risikomanager | Risk Manager | Üblicher Sprachgebrauch |
Was die Rolle der oder des Datenschutzbeauftragten umfasst, zeigt unsere Stellenbeschreibung für Datenschutzbeauftragte (auf Englisch).
Was verbindet Deutschland mit dem Süden Brasiliens?
Zwei Jahrhunderte deutscher und italienischer Einwanderung im Süden und seit 2026 ein EU-Beschluss, nach dem personenbezogene Daten aus Deutschland nach Brasilien fließen dürfen. Außerdem gewann Deutschland das Finale der Fußball-WM in Brasilien, am 13. Juli 2014 im Maracanã in Rio de Janeiro mit 1:0 nach Verlängerung gegen Argentinien (Spielbericht der FA).
- Rückert, Revista Brasileira de História & Ciências Sociais, 2013, S. 206 und 213: Deutsche Siedler erreichten 1824 die Kolonie São Leopoldo in Rio Grande do Sul, und die meisten ließen sich in der Depressão Central nieder, wo sie ihre Waren auf Flüssen transportieren konnten.
- Ebd., S. 213: Italienische Einwanderer folgten ins Bergland der Serra, wo 1875 drei kaiserliche Kolonien bestanden: Dona Isabel, Conde D'Eu und Caxias.
- IBGE, Geschichte von Blumenau: In Santa Catarina erreichten am 2. September 1850 siebzehn Siedler die Kolonie des Deutschen Hermann Blumenau, in einer Region, in der bereits indigene Völker lebten, darunter die Kaingang und die Xokleng.
- Loregian-Penkal und Stival-Soares, Revista X, 2020, S. 821: Talian, die Sprache, die italienische Einwanderer in Brasilien entwickelt haben, wurde 2014 als brasilianische Kulturreferenz („Referência Cultural Brasileira“) anerkannt.
- Durchführungsbeschluss (EU) 2026/179 der Kommission vom 26. Januar 2026, Art. 1: Brasilien gewährleistet ein angemessenes Schutzniveau für personenbezogene Daten, die aus der EU an Verantwortliche und Auftragsverarbeiter in Brasilien übermittelt werden, die dem Allgemeinen Datenschutzgesetz (LGPD) unterliegen.
- Art. 45 Abs. 1 DSGVO: Eine Übermittlung auf Grundlage eines Angemessenheitsbeschlusses bedarf keiner besonderen Genehmigung. Ein deutsches Unternehmen kann personenbezogene Daten also auf dieser Grundlage an eine Tochtergesellschaft oder einen Dienstleister in Brasilien übermitteln, sofern diese der LGPD unterliegen.
Wie finden Sie passende Stellen, und wie schreiben Sie eine Stelle aus?
Am schnellsten über unsere internationalen Stellen und eine Jobbenachrichtigung, die Ihnen neue Stellen per E-Mail schickt.
- Bewerberinnen und Bewerber: internationale GRC-Stellen und Remote-Stellen (beide auf Englisch) oder eine Jobbenachrichtigung.
- Nachbarländer: unser Leitfaden zur Schweiz und GRC-Stellen in Polen (beide auf Englisch). Den Schweiz-Leitfaden gibt es auch auf Französisch.
- Arbeitgeber: Stelle ausschreiben. Nennen Sie im Text den deutschen und den englischen Titel und den Zusatz (m/w/d).
- Gründer von ExecSearches und GRC Careers
- Executive Search in Unternehmen, Hochschulen, Finanzdienstleistung und im gemeinnützigen Sektor
- Schwerpunkt: Besetzung von Stellen in KI-Governance und GRC