
Home › AI Governance Insights › Les 24 premières heures d’une attaque par rançongiciel
Les 24 premières heures d’une attaque par rançongiciel
Par F. Jay Hall, Président-directeur général, GRC Careers · 8 novembre 2026
Mis à jour le 8 novembre 2026 · Sources vérifiées le 8 novembre 2026
Pendant les 24 premières heures d’une attaque par rançongiciel (ransomware), une équipe prend trois décisions qui seront examinées plus tard. Elles portent sur l’isolement des systèmes, la conservation des preuves avant toute intervention et le feu vert à la restauration. Ce cas suit une entreprise fictive heure par heure et distingue ce que l’équipe savait de ce qu’elle supposait seulement.
Il s’adresse aux professionnels de l’audit, de la protection des données, des risques et de la conformité. Ils ne pilotent pas la console de sécurité, mais ils valident ces décisions ou les auditent ensuite. Pour l’explication technique de l’attaque, commencez par la fiche CS-014 Ransomware de notre bibliothèque de référence (en anglais) ou sa version espagnole. Ce cas en est le prolongement pratique.
Les réponses courtes
- L’isolement d’un système est autorisé par le rôle que le plan de réponse aux incidents désigne pour cela. Le National Institute of Standards and Technology (NIST) est l’organisme de normalisation américain. Il range cette autorité parmi les éléments que comportent la plupart des politiques de réponse aux incidents (publication spéciale (SP) 800-61 Rev. 3 du NIST, section 2.3).
- Les preuves qui disparaissent d’elles-mêmes passent en premier. Ce sont la mémoire et les journaux vite écrasés, comme les tampons du pare-feu. L’agence américaine de cybersécurité, la Cybersecurity and Infrastructure Security Agency (CISA), le précise dans son guide #StopRansomware, étape 9.
- Une machine que l’on peut déconnecter du réseau ne s’éteint pas, car l’extinction efface les preuves en mémoire (CISA, étape 2 ; Cybermalveillance.gouv.fr).
- La restauration d’un système critique est autorisée conjointement par le responsable métier du système et par la direction de la sécurité, selon des critères écrits avant l’incident. La direction informatique l’exécute. C’est notre recommandation, appuyée sur la SP 800-61 Rev. 3, section 2.2 et sur le cadre de cybersécurité du NIST, le Cybersecurity Framework (CSF) 2.0 (sous-catégorie RS.MA-05).
- Une sauvegarde antérieure au chiffrement peut être postérieure à l’intrusion. On la vérifie avant de s’en servir (NIST CSF 2.0, RC.RP-03).
Que se passe-t-il pendant les 24 premières heures d’une attaque par rançongiciel ?
L’équipe contient les dégâts tout en conservant les preuves, puis doit décider quand reprendre l’activité, presque toujours avec des informations incomplètes. La CISA demande de suivre dans l’ordre les trois premières étapes de sa liste de réponse (guide #StopRansomware, partie 2, étapes 1 à 3). D’abord, identifier les systèmes touchés et les isoler immédiatement. Ensuite, n’éteindre que les équipements impossibles à déconnecter. Enfin, trier les systèmes en vue de leur restauration.
Cela vaut pour toute organisation dotée d’un plan de réponse approuvé. Sans plan, chacune de ces décisions se discute en pleine crise. Trois situations changent la réponse :
- Si l’attaque touche des données à caractère personnel, des délais légaux commencent à courir, et ils dépendent du pays (voir les délais légaux).
- Avec des ressources dans le nuage, la CISA recommande de prendre un instantané des volumes pour l’enquête technique (étape 1).
- Lorsqu’un prestataire de services de sécurité gérés conduit la réponse, son contrat doit préciser ce qu’il peut faire au nom de l’organisation (NIST SP 800-61 Rev. 3, section 2.2).
Le cas : Vantoria Logistique (fictive)
- Un distributeur dont le siège est en Amérique latine, avec une filiale en France. Il compte 900 salariés, dont 120 dans la filiale.
- Le cas met en jeu deux serveurs de fichiers (FS-01 et FS-02) et un serveur de rebond pour l’administration à distance (REBOND-01). S’y ajoutent le progiciel de gestion intégré (ERP) des commandes et de la facturation, ERP-01, et un serveur de sauvegarde en ligne (BK-01). Enfin, il existe une copie immuable dans le nuage, verrouillée pendant 14 jours.
- Section 4.2 du plan de réponse : l’analyste d’astreinte peut isoler seul un poste ou un serveur, sans autorisation préalable. Il prévient la responsable de la réponse aux incidents dans les 15 minutes. Pour déconnecter un segment du réseau ou un système classé critique, il faut l’accord de la responsable de la sécurité des systèmes d’information (RSSI). Elle consulte d’abord le responsable métier.
- Section 6.1 du plan : la restauration d’un système critique est approuvée conjointement par le responsable métier et la RSSI. La responsable de la réponse confirme d’abord que les critères de l’annexe C sont remplis.
- Une analyste en gouvernance, risque et conformité (GRC) tient le journal des décisions. Elle ne touche pas à la console : elle note qui a décidé quoi et sur quelles preuves, avec l’heure.
Chronologie illustrative, heure par heure
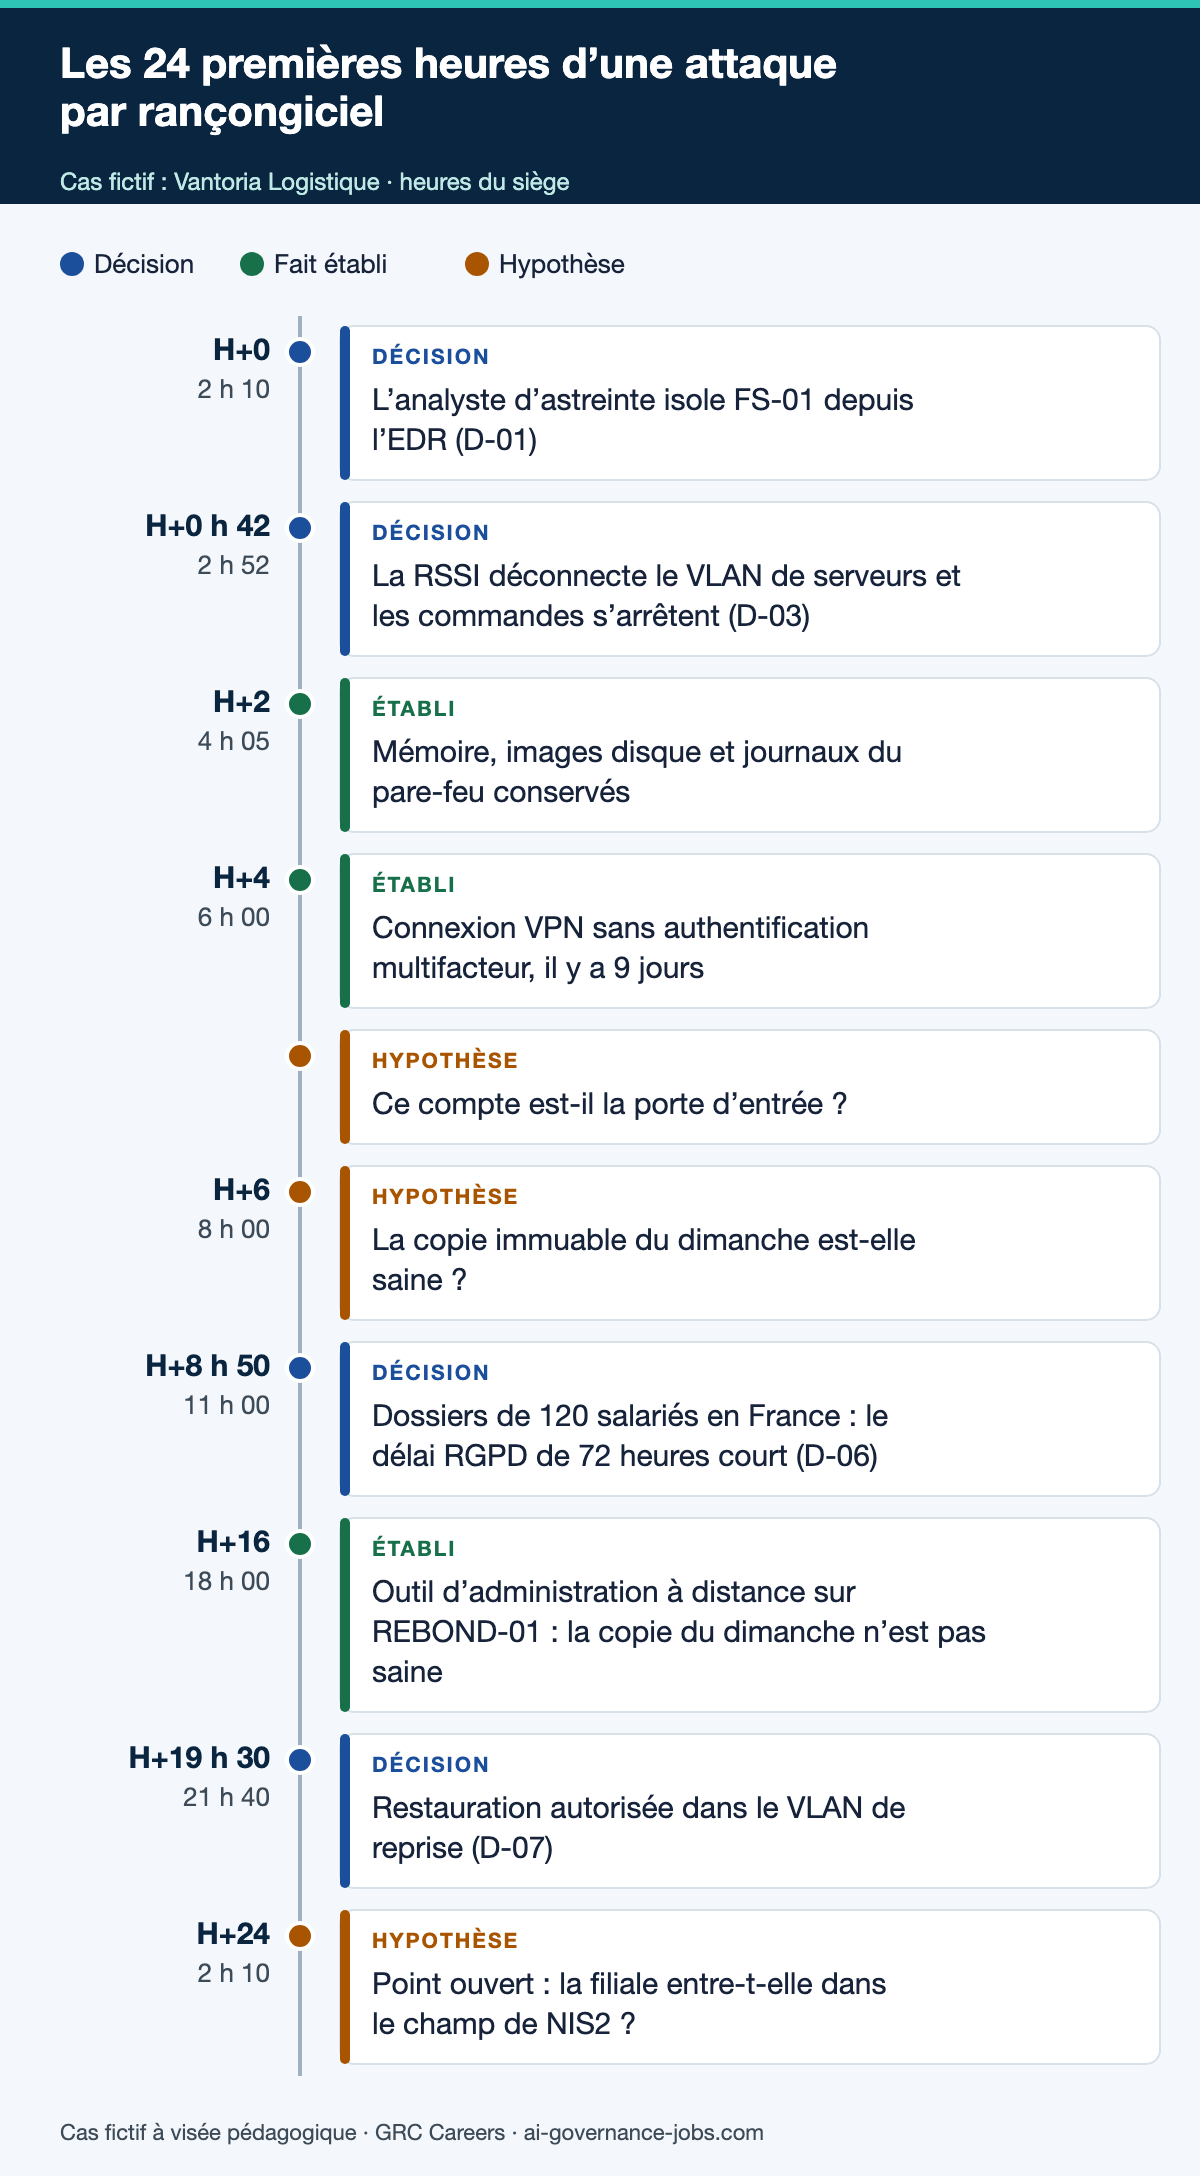
Toutes les heures sont celles du siège. L’heure 0 correspond au mardi, 2 h 10.
| Heure | Ce qui est établi | Ce qui est supposé | Décision et décideur |
|---|---|---|---|
| 2 h 10 · H+0 | L’outil de détection et de réponse sur les terminaux (EDR) signale un renommage massif de fichiers sur FS-01. Une note de rançon apparaît. | Que seul FS-01 est touché. | D-01 : l’analyste d’astreinte isole FS-01 depuis la console de l’EDR (plan, 4.2). Il ne redémarre pas le serveur et ne supprime pas la note. |
| 2 h 25 · H+0 h 15 | FS-02 et REBOND-01 ont aussi des fichiers chiffrés. | Que l’attaquant détient des identifiants d’administrateur du domaine. | D-02 : l’analyste isole FS-02 et REBOND-01 et appelle la responsable de la réponse par téléphone. |
| 2 h 52 · H+0 h 42 | ERP-01 se trouve sur le même réseau local virtuel (VLAN) de serveurs et ne présente encore aucun chiffrement. | Que l’attaquant peut atteindre ERP-01 en quelques minutes. | D-03 : la RSSI autorise la déconnexion du VLAN de serveurs au niveau du commutateur, après avoir appelé le directeur des opérations. Les commandes s’arrêtent. |
| 3 h 30 · H+1 h 20 | Un incident de gravité 1 est déclaré. | Que l’attaquant lit la messagerie de l’entreprise. | D-04 : la cellule de crise se réunit par téléphone et sur une messagerie hors du domaine. Le prestataire d’investigation numérique, sous contrat, est mobilisé. |
| 4 h 05 · H+2 | Les journaux du pare-feu, conservés 7 jours seulement, sont déjà exportés. Le prestataire capture la mémoire et les images disque de FS-01, FS-02 et REBOND-01. | Rien de nouveau. | D-05 : la responsable de la réponse ordonne de conserver avant de nettoyer. Personne n’éteint les serveurs. |
| 6 h 00 · H+4 | Le compte de réseau privé virtuel (VPN) svc-inventaire, sans authentification multifacteur, s’est connecté depuis une adresse IP externe il y a 9 jours. Les clichés instantanés de volume de FS-01 ont été supprimés. | Que ce compte est la porte d’entrée. | La recherche de mécanismes de persistance s’étend à tous les serveurs. |
| 8 h 00 · H+6 | Le catalogue de BK-01 a été effacé. La copie immuable du dimanche, 23 h, existe. | Que la copie du dimanche est saine. | Le directeur des opérations demande de tout restaurer. La responsable de la réponse diffère jusqu’à ce que les critères de l’annexe C soient remplis. |
| 10 h 30 · H+8 h 20 | 38 Go sont sortis de FS-02 vers un service de stockage dans le nuage le lundi à 23 h 40. L’outil rclone a été exécuté sur FS-02. | Que les données copiées comprennent le dossier des ressources humaines. | Le service juridique et la déléguée à la protection des données (DPO) de la filiale sont informés. |
| 11 h 00 · H+8 h 50 | FS-02 contenait les dossiers de 120 salariés de la filiale française. | Que la filiale entre dans le champ de NIS2 (non confirmé). | D-06 : le service juridique retient 11 h comme l’heure de prise de connaissance au sens du règlement général sur la protection des données (RGPD). Le délai de 72 heures expire le vendredi à 11 h. |
| 12 h 30 · H+10 h 20 | La présidente du conseil d’administration demande s’il faut payer. | Rien de nouveau. | Le comité décide de ne pas négocier ni payer. Il dépose plainte et avise l’assureur. La CISA ne recommande pas de payer la rançon (partie 2), et Cybermalveillance.gouv.fr non plus (fiche réflexe). |
| 15 h 00 · H+13 | Le compte svc-inventaire est désactivé à 15 h 02. Le VPN est fermé, sauf pour un groupe d’urgence qui utilise l’authentification multifacteur. | Qu’aucun autre compte n’est compromis. | La RSSI approuve (plan, 4.2). |
| 18 h 00 · H+16 | Un outil d’administration à distance a été installé sur REBOND-01 il y a 8 jours. | L’hypothèse de 8 h tombe : la copie du dimanche de REBOND-01 n’est pas saine. | REBOND-01 sera reconstruit à partir d’une image standard. L’outil est bloqué par son empreinte sur tout le réseau. |
| 21 h 40 · H+19 h 30 | La copie des données de fichiers a été analysée dans le VLAN de reprise sans indicateur de compromission connu. L’EDR ne trouve aucune trace de l’attaque sur ERP-01. | Qu’il n’existe pas d’autre persistance. Que la base de données de l’ERP n’a pas été modifiée. | D-07 : le directeur des opérations et la RSSI autorisent la restauration dans le VLAN de reprise (plan, 6.1). L’entrée complète figure plus bas. |
| 23 h 30 · H+21 h 20 | ERP-01 reprend les commandes depuis le VLAN de reprise, sous surveillance renforcée. | Rien de nouveau. | Le comité fixe sa prochaine réunion au mercredi, 9 h. |
Le bilan à H+24 (mercredi, 2 h 10)
Établi, preuves conservées :
- FS-01, FS-02 et REBOND-01 ont été chiffrés. La mémoire et l’image disque des trois machines sont conservées.
- Le compte svc-inventaire s’est connecté sans authentification multifacteur il y a 9 jours ; il est désactivé.
- 38 Go sont sortis de FS-02, qui contenait les dossiers de 120 salariés de la filiale.
- L’outil d’administration à distance de REBOND-01 est bloqué sur tout le réseau.
Encore supposé, avec la personne chargée de vérifier et l’échéance :
- Que svc-inventaire est la porte d’entrée. Le prestataire le confirmera dans son rapport préliminaire.
- Que le dossier des ressources humaines figure dans les données copiées. Le prestataire vérifie les journaux du proxy d’ici mercredi midi.
- Que la base de données de l’ERP n’a pas été modifiée. La direction financière rapproche les commandes des relevés bancaires mercredi à 10 h.
- Que la filiale entre dans le champ de NIS2. C’est le point ouvert le plus sérieux. Si c’est le cas, l’alerte précoce devait partir dans les 24 heures suivant la prise de connaissance de l’incident important. Or le service juridique n’a pas tranché la question dans les premières heures.
Qui peut autoriser l’isolement d’un système ?
Le rôle que le plan de réponse aux incidents désigne pour cela, avant l’attaque. Le NIST range les rôles et les autorités parmi les éléments habituels d’une politique de réponse. Il cite en exemple les rôles habilités à saisir, déconnecter ou éteindre des actifs technologiques (NIST SP 800-61 Rev. 3, section 2.3). Il précise aussi que la direction peut se réserver les actions à fort impact, comme l’arrêt ou la reconstruction de services critiques (section 2.2).
Ce que le plan doit régler avant la première alerte :
- Qui isole un poste ou un serveur seul sans demander d’autorisation, par exemple l’analyste d’astreinte. Le NIST CSF 2.0 cite, parmi les exemples de confinement, la possibilité pour les intervenants de choisir et d’exécuter eux-mêmes des actions de confinement (RS.MI-01).
- Qui déconnecte un segment du réseau ou un système critique, ce qui arrête une partie de l’activité.
- Qui appeler si cette personne ne répond pas, et au bout de combien de minutes son suppléant décide.
- Que faire si plusieurs systèmes ou sous-réseaux semblent touchés. La CISA recommande alors de couper le réseau au niveau du commutateur, puis d’isoler en priorité les systèmes essentiels à l’activité quotidienne (étape 1).
- Par quel canal se coordonner. La CISA recommande d’isoler de façon coordonnée, par des moyens de communication hors bande comme le téléphone. L’attaquant ne doit pas comprendre qu’il est repéré (étape 1).
- Ce qu’un tiers peut faire de sa propre initiative. Le contrat du prestataire doit définir son autorité pour agir au nom de l’organisation (NIST SP 800-61 Rev. 3, section 2.2).
Exemple tiré du cas (fictif)
À 2 h 10, l’analyste d’astreinte a isolé FS-01 depuis la console de l’EDR sans consulter personne, parce que la section 4.2 du plan l’y autorise pour un serveur seul. À 2 h 52, la décision était d’une autre nature : déconnecter le VLAN de serveurs mettait aussi ERP-01 hors ligne et arrêtait les commandes. La responsable de la réponse l’a proposé, et la RSSI a appelé le directeur des opérations, responsable de l’ERP, avant de l’autoriser. L’entrée D-03 du journal garde les deux noms et cite la section 4.2 du plan.
Pour l’audit, le test consiste à comparer le journal au plan. Si la déconnexion du segment ne porte pas la validation du rôle exigé par le plan, le contrôle a échoué, même si la décision était la bonne. Le CSF 2.0 demande que les rôles, responsabilités et autorités soient établis, communiqués, compris et appliqués (GV.RR-02).
Quelles preuves conserver, et dans quel ordre ?
D’abord ce qui disparaît tout seul : la mémoire des machines touchées et les journaux vite écrasés. Viennent ensuite les images disque d’un échantillon de machines, les journaux des outils de sécurité, la note de rançon et quelques fichiers chiffrés (CISA, étape 9). Éteindre une machine efface les preuves en mémoire, et la CISA ne le recommande que s’il n’existe aucun autre moyen de la déconnecter (étape 2). Cybermalveillance.gouv.fr apporte une nuance utile. Si le chiffrement est encore en cours, une extinction conservatoire peut s’envisager, de préférence par une mise en veille prolongée (fiche réflexe).
- Une capture de la mémoire et une image système d’un échantillon de machines touchées : postes de travail, serveurs, serveurs virtuels et serveurs dans le nuage (CISA, étape 9).
- Les preuves très volatiles ou à conservation limitée, comme la mémoire système, les journaux de sécurité Windows et les tampons de journalisation du pare-feu (CISA, étape 9).
- Les instantanés des volumes dans le nuage (CISA, étape 1).
- Les journaux de l’EDR, du VPN, du pare-feu, du proxy et des contrôleurs de domaine. Cybermalveillance.gouv.fr cite aussi l’annuaire Active Directory (fiche réflexe).
- Laissez la note de rançon en place et gardez-en une copie. La CISA prévient que sa suppression peut rendre le déchiffrement impossible (section sur le signalement).
- Un échantillon de fichiers chiffrés et, s’ils apparaissent, les binaires des logiciels malveillants précurseurs (CISA, étape 9).
- Pour chaque élément, notez qui l’a prélevé et quand, d’où il provient, et son empreinte (hash). Le CSF 2.0 demande de préserver l’intégrité et la provenance des données et métadonnées de l’incident (RS.AN-07).
- Le journal des décisions lui-même. Le CSF 2.0 demande d’enregistrer les actions menées pendant l’enquête (RS.AN-06), et le NIST admet même un registre papier (SP 800-61 Rev. 3, tableau 3).
Exemple tiré du cas (fictif)
Le pare-feu de Vantoria ne conserve que 7 jours de journaux ; l’équipe interne les a donc exportés à 3 h 50, avant l’arrivée de quiconque (preuve E-03). À 4 h 05, le prestataire d’investigation, sous contrat, a capturé la mémoire de FS-01, FS-02 et REBOND-01, puis leurs images disque (E-04 à E-09). Chaque élément a été inscrit sur la fiche de traçabilité des preuves avec son empreinte SHA-256 et le nom de la personne qui l’a prélevé. La note de rançon est restée sur FS-01 ; sa copie est la preuve E-02. Personne n’a éteint les serveurs.
Côté protection des données, le RGPD impose au responsable du traitement de documenter toute violation de données à caractère personnel (règlement (UE) 2016/679, article 33, paragraphe 5). Il en consigne les faits, les effets et les mesures prises pour y remédier. La liste des preuves et le journal des décisions forment la base de cette documentation.
Qui décide du moment où la restauration peut commencer ?
Notre recommandation : le responsable métier du système et la direction de la sécurité, ensemble, selon des critères écrits avant l’incident. La direction informatique exécute la restauration, mais ne la décide pas seule. Le NIST appuie ce partage sur trois points : la direction peut se réserver les décisions à fort impact, comme la reconstruction de services critiques (SP 800-61 Rev. 3, section 2.2) ; la politique doit fixer des lignes directrices pour lancer la reprise (section 2.3) ; et le CSF 2.0 demande d’appliquer des critères d’initiation de la reprise après incident (RS.MA-05).
Le NIST ajoute une précision que ce cas applique à chaque ligne. Ces critères s’appliquent aux caractéristiques connues et supposées de l’incident. Ils tiennent aussi compte de la perturbation que la reprise elle-même provoque (SP 800-61 Rev. 3, tableau 3, RS.MA-05). C’est pourquoi le journal sépare ce qui est établi de ce qui est supposé.
Critères minimaux avant d’autoriser une restauration :
- La porte d’entrée connue est fermée et les comptes compromis sont désactivés (CISA, étapes 12 et 13).
- Les mécanismes de persistance ont été recherchés, et ceux trouvés sont supprimés ou bloqués (CISA, étape 15).
- La sauvegarde retenue a été examinée pour y chercher des indicateurs de compromission avant usage (NIST CSF 2.0, RC.RP-03). La CISA demande d’identifier les logiciels malveillants précurseurs avant de reconstruire à partir des sauvegardes (étape 4).
- Les preuves que la restauration détruirait sont déjà conservées.
- L’ordre suit la liste des actifs critiques (CISA, étape 3). La restauration se fait sur un réseau sain, par exemple un VLAN de reprise réservé aux systèmes sains (étape 19).
- Avant la remise en production, l’intégrité du système restauré est vérifiée (NIST CSF 2.0, RC.RP-05).
- Ce qui reste supposé est écrit, avec le nom de la personne chargée de le vérifier et l’échéance.
Dans le guide de la CISA, l’autorité informatique ou de sécurité informatique désignée déclare l’incident terminé selon des critères établis (étape 18). La reconnexion et la restauration des données depuis des sauvegardes hors ligne viennent ensuite (étape 19). Vantoria restaure ERP-01 avant cette déclaration, mais dans un réseau de reprise isolé. C’est une décision de risque, et c’est pour cela qu’elle entre au journal avec ses hypothèses et une condition de retour en arrière.
Exemple tiré du cas (fictif)
À 8 h, le directeur des opérations a demandé de tout restaurer à partir de la sauvegarde du dimanche. La responsable de la réponse a refusé : la connexion VPN de l’attaquant datait de 9 jours, donc la copie du dimanche pouvait contenir ce qu’il avait laissé. À 18 h, la preuve est arrivée, un outil d’administration à distance installé sur REBOND-01 huit jours plus tôt. À 21 h 40, le directeur des opérations et la RSSI ont signé ensemble la décision D-07. ERP-01 revient dans le VLAN de reprise. Les données de fichiers sont restaurées sur de nouveaux serveurs, après analyse de la copie. REBOND-01 est reconstruit à partir d’une image standard.
Quels délais légaux commencent à courir ?
Tout dépend d’abord du lieu où l’organisation exerce et de l’atteinte éventuelle à des données à caractère personnel, puis de son secteur. Nommez donc toujours la juridiction. Dans ce cas, la filiale de Vantoria est en France et relève du droit de l’Union européenne. Le siège est en Amérique latine, où la réponse change d’un pays à l’autre.
Union européenne et France
- En cas de violation de données à caractère personnel, le responsable du traitement la notifie à l’autorité de contrôle compétente. Il le fait dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance (RGPD, article 33, paragraphe 1). L’exception vise la violation qui n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. Passé 72 heures, la notification indique les motifs du retard.
- Les informations qui ne sont pas disponibles en même temps peuvent être communiquées de manière échelonnée, sans autre retard indu (RGPD, article 33, paragraphe 4).
- Le responsable informe aussi la personne concernée dans les meilleurs délais. C’est le cas si la violation est susceptible d’engendrer un risque élevé pour ses droits et libertés (RGPD, article 34).
- Les entités essentielles et importantes au sens de NIS2 ont trois échéances (directive (UE) 2022/2555, article 23, paragraphe 4). Elles adressent une alerte précoce dans les 24 heures après avoir eu connaissance d’un incident important. Une notification d’incident suit dans les 72 heures, puis un rapport final au plus tard un mois après cette notification. Le destinataire est leur centre de réponse aux incidents de sécurité informatique (CSIRT) ou l’autorité compétente.
- NIS2 s’impose par le droit national de chaque État membre, qui devait s’appliquer à partir du 18 octobre 2024 (article 41). Vérifiez dans le texte national si l’entité entre dans son champ.
- En France, l’autorité de contrôle du RGPD est la Commission nationale de l’informatique et des libertés (CNIL). Son service en ligne admet une notification en deux temps lorsque des investigations complémentaires sont nécessaires (CNIL, « Notifier une violation de données personnelles »). La notification initiale part dans les 72 heures si possible, et un complément suit.
- Cybermalveillance.gouv.fr recommande de déposer plainte en fournissant toutes les preuves disponibles (fiche réflexe rançongiciel). La plainte se dépose au commissariat, à la brigade de gendarmerie ou par écrit auprès du procureur de la République.
Amérique latine
Les obligations de notification varient selon le pays et le secteur, et nous ne les résumons pas ici sans avoir le texte officiel sous les yeux. Consultez la loi de protection des données du pays et la réglementation du secteur, par exemple financier. Notre page en espagnol sur la conformité par pays offre un point de départ, jamais un substitut au texte de loi.
Exemple tiré du cas (fictif)
À 11 h, l’inventaire des données a confirmé que FS-02 contenait les dossiers de 120 salariés de la filiale française. Le service juridique et la DPO ont retenu cette heure comme moment de la prise de connaissance. Le délai de 72 heures de l’article 33 expire donc le vendredi à 11 h. La notification initiale à la CNIL pourra être complétée ensuite. Si le texte français qui transpose NIS2 classe la filiale parmi les entités essentielles ou importantes, l’alerte précoce avait un délai de 24 heures. Au siège, le service juridique examine la loi du pays et la réglementation du secteur avant jeudi.
Appliquer le droit à ce cas fictif relève de l’analyse éditoriale à visée pédagogique. Face à un incident réel, consultez votre conseil juridique.
Une entrée complète du journal des décisions
Voici l’entrée D-07, la décision de restaurer. Elle montre comment la conclusion découle des preuves et ce qui reste ouvert.
| Champ | Entrée D-07 (fictive) |
|---|---|
| Numéro, date et heure | D-07 · mardi, 21 h 40, heure du siège (H+19 h 30) |
| Décision demandée | Remettre ERP-01 en ligne et restaurer les données de FS-01 et FS-02. |
| Options examinées | A) Tout restaurer sur le réseau d’origine dès ce soir. B) Restaurer ERP-01 et les données de fichiers dans le VLAN de reprise, sur de nouveaux serveurs pour FS-01 et FS-02. Reconstruire REBOND-01 à partir d’une image standard. C) Attendre le rapport d’investigation complet, estimé à 3 jours. |
| Faits établis (preuves) | L’EDR ne trouve aucune trace de l’attaque sur ERP-01 (E-14). Le compte svc-inventaire est désactivé depuis 15 h 02 (E-11). L’outil d’administration à distance n’est apparu que sur REBOND-01 et il est bloqué par son empreinte sur tout le réseau (E-17). La copie immuable du dimanche, 23 h, a été analysée dans le VLAN de reprise sans indicateur de compromission connu (E-19). La mémoire et les images de FS-01, FS-02 et REBOND-01 sont conservées (E-04 à E-09). |
| Hypothèses et vérification | Qu’il n’existe pas d’autre persistance : le prestataire poursuit ses recherches et rend compte mercredi à midi. Que la base de données de l’ERP n’a pas été modifiée : la direction financière rapproche les commandes des relevés bancaires mercredi à 10 h. |
| Risque à agir | Réinfection s’il existe une persistance non détectée. Risque réduit en gardant la restauration dans le VLAN isolé, sous surveillance renforcée de l’EDR. |
| Risque à attendre | Les commandes sont arrêtées depuis 2 h 52. Les opérations estiment que chaque journée sans ERP laisse environ 300 clients sans livraison (chiffre du cas). |
| Proposée par | La responsable de la réponse aux incidents. |
| Autorisée par | Le directeur des opérations (responsable de l’ERP) et la RSSI, conjointement, selon la section 6.1 du plan. |
| Consultés | Le prestataire d’investigation et le service juridique. Le directeur financier, sur le coût de l’attente. |
| Informés | La direction générale, l’assureur, la DPO de la filiale. |
| Preuves conservées avant d’agir | E-01 à E-19, avec leur empreinte SHA-256 sur la fiche de traçabilité. |
| Décision et heure | Option B, approuvée à 21 h 40. L’option A est écartée à cause de la découverte de 18 h sur REBOND-01. L’option C est écartée, car 3 jours sans commandes pèsent plus lourd que les hypothèses ouvertes, qui ont déjà une échéance de vérification. |
| Condition de réexamen | Tout nouvel indicateur de compromission dans le VLAN de reprise arrête la restauration et renvoie la décision au comité. |
| Consignée par | L’analyste GRC, tenant le journal. |
Pourquoi la décision tient :
- L’option A tombe sur un fait établi, pas sur un excès de prudence : la copie du dimanche de REBOND-01 contient l’outil de l’attaquant.
- L’option C ignore le coût de l’attente, que le NIST demande de prendre en compte pour décider du début de la reprise (SP 800-61 Rev. 3, tableau 3, RS.MA-05).
- L’option B accepte deux hypothèses, chacune avec un responsable et une échéance de vérification.
- La sauvegarde a été vérifiée avant usage, comme le demande le CSF 2.0 en RC.RP-03, et la restauration se fait sur un réseau sain, comme le demande la CISA à l’étape 19.
- Les deux rôles exigés par le plan ont signé, et les faits à l’origine de la décision sont consignés.
Modèle vierge du journal des décisions
Utilisez-le pour un exercice sur table, pour l’audit d’un plan de réponse ou pour votre portfolio. Il reprend les 16 colonnes de l’entrée D-07, du numéro de l’entrée jusqu’au nom de la personne qui la consigne.
Téléchargement gratuit, sans inscription. Le PDF est au format A4, en paysage. Le tableur comporte un second onglet avec l’entrée D-07 complète, à titre d’exemple.
Question d’entretien : que faut-il voir avant d’approuver la restauration ?
« Il est 8 h. Un rançongiciel a chiffré deux serveurs de fichiers pendant la nuit, et le directeur des opérations veut tout restaurer à partir de la sauvegarde du dimanche. Vous représentez les risques ou la conformité au comité de crise. Que vous faut-il voir avant de soutenir cette décision, et qui doit la signer ? »
Ce qu’explique une bonne réponse (avis éditorial de GRC Careers) :
- Qui détient l’autorité selon le plan, et le fait que la direction informatique exécute sans décider seule.
- Si le confinement est fait : la porte d’entrée fermée et les comptes compromis désactivés.
- Si la recherche de persistance a commencé, et ce qu’elle a trouvé.
- Quand l’intrusion a commencé, par rapport à la date de la sauvegarde. Une sauvegarde antérieure au chiffrement n’est pas pour autant antérieure à l’attaque.
- Que la sauvegarde est vérifiée avant usage (CSF 2.0, RC.RP-03) et restaurée d’abord sur un réseau sain (CISA, étape 19).
- Que les preuves sont conservées avant toute reconstruction.
- Ce qui reste supposé et qui le vérifie avant quelle heure, le tout écrit dans le journal.
- Quels délais légaux courent en parallèle, sans bloquer la reprise.
Les signes d’une réponse faible :
- Restaurer tout de suite à partir de la dernière sauvegarde, sans demander quand l’attaquant est entré.
- Renvoyer la décision à la seule direction informatique.
- Confondre l’heure du chiffrement et celle de l’intrusion.
- Ne rien dire des preuves ni de la traçabilité de la décision.
Que montre ce cas dans un portfolio d’audit, de protection des données, de risques ou de conformité ?
- Audit : que vous savez vérifier si le plan désigne les autorités et si le journal montre qu’elles ont été respectées (CSF 2.0, GV.RR-02 et RS.AN-06).
- Protection des données : que vous repérez les données à caractère personnel sur les systèmes touchés, fixez l’heure de prise de connaissance et documentez la violation (RGPD, article 33).
- Risques : que vous comparez le risque d’agir et celui d’attendre, et laissez l’acceptation du risque résiduel au responsable métier.
- Conformité : que vous nommez la juridiction de chaque délai et repérez tôt une question de champ comme celle de NIS2.
Pour en faire une pièce de portfolio, choisissez un système que vous connaissez. Rédigez une demi-page sur les règles d’autorité d’un plan fictif. Remplissez ensuite trois entrées du modèle (isoler, conserver, restaurer) et marquez chaque fait comme établi ou supposé, avec sa source. Pour aller plus loin, le projet 4 de l’AI Assurance Engineering Skills Map (en anglais) explique comment animer un exercice sur table autour d’un incident. Les termes clés figurent dans notre glossaire de la gouvernance de l’intelligence artificielle (IA) et de la GRC.
Sources
- NIST SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile, avril 2025, en anglais, qui remplace la Rev. 2 de 2012. Nous utilisons les sections 2.2 (rôles et responsabilités) et 2.3 (politiques) ainsi que le tableau 3 (RS.MA-05, RS.AN-06 et RS.AN-07).
- CISA et partenaires, #StopRansomware Guide, publié en octobre 2023, en anglais (version 3.0 ; la page de la CISA indique une révision du 19 octobre 2023). Nous utilisons la partie 2, qui contient la liste de réponse aux rançongiciels et à l’extorsion de données. Nous citons les étapes 1 à 4, 9, 12, 13, 15, 18 et 19, ainsi que la section sur le signalement. Page du guide sur le site de la CISA.
- NIST Cybersecurity Framework (CSF) 2.0, traduction officielle en français (NIST CSWP 29, publié le 26 février 2024). Sous-catégories GV.RR-02, RS.MA-05, RS.MI-01, RS.AN-06, RS.AN-07, RC.RP-03 et RC.RP-05.
- Règlement (UE) 2016/679 (RGPD), articles 33 et 34, texte français sur EUR-Lex.
- Directive (UE) 2022/2555 (NIS2), articles 23 et 41, texte français sur EUR-Lex.
- CNIL, « Notifier une violation de données personnelles », service en ligne.
- Cybermalveillance.gouv.fr, « Rançongiciel ou ransomware : que faire si votre organisation est victime d’une attaque ? », publié le 3 juin 2025, mis à jour le 7 mai 2026.
Nous avons vérifié ces sources le 8 novembre 2026. La CISA et le NIST révisent leurs guides ; lorsqu’une nouvelle version paraît, nous relisons cette page.
À lire aussi
Who's Hiring AI Governance Professionals?
Explore current openings in:
AI Governance Jobs · Responsible AI · AI Risk · AI Compliance · AI Audit · AI Policy · Privacy · Cybersecurity · Public Policy
Search the latest opportunities at GRC Careers › · nonprofit GRC jobs ›